Британия переходит на сервисную модель кибербезопасности после аудита NAO
Правительство Великобритании меняет подход к кибербезопасности госсектора: вместо директив сверху вниз ставка на централизованные сервисы, которые реально используют ведомства. Поводом стал отчёт NAO 2025 года, выявивший отсутствие плана внедрения стратегии 2022 года и дефицит кадров.
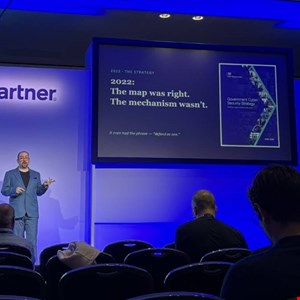
- NAO в 2025 году: у стратегии 2022 года нет плана внедрения и способа оценки результата
- Каждая третья кибердолжность в госсекторе вакантна или занята подрядчиками
- Центральный сервис мониторинга уязвимостей сократил медианное время исправления с 50 до 8 дней
- Госсектор Британии — около 465 отдельных организаций со своими бюджетами и системами
Читать дальше
Регулирование