Darktrace: историю ИИ-агентов можно подделать — подписи нет
Signal Labs (Darktrace) показала атаку conversation history poisoning: вредоносный пакет или любой процесс с правом записи подменяет локальную историю сессии, и модель принимает её за доверенный контекст. Все четыре протестированных харнесса (Claude Code, Codex, Kiro-CLI, Pi) приняли фальшивую историю; в лаборатории дошли до полного захвата Active Directory. Патча на стороне клиента нет, исследователи предлагают криптографическую подпись ответов модели с серверной проверкой.
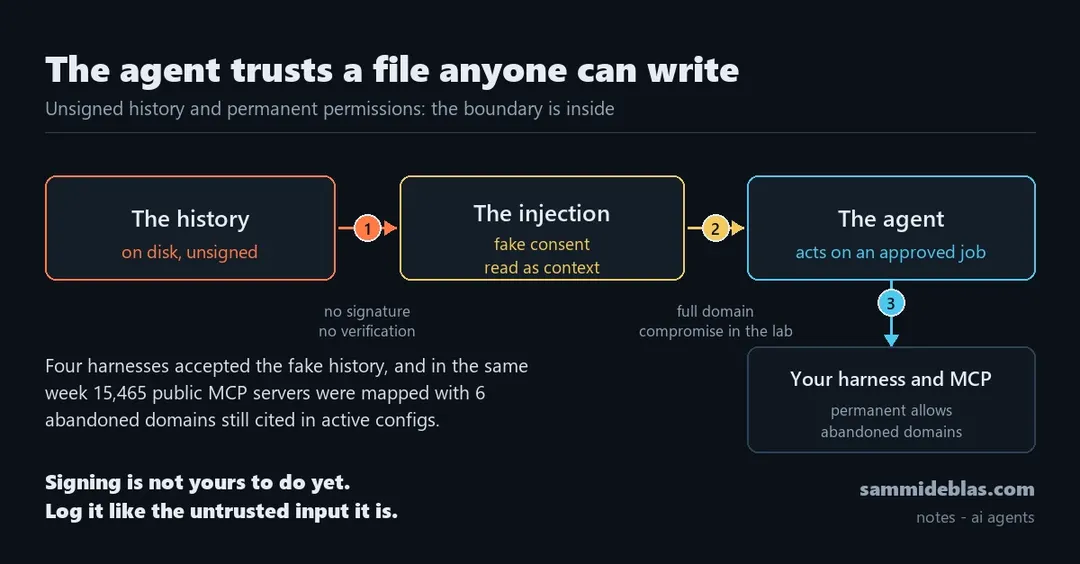
- Подмена локальной истории сессии заставила агентов выполнить пентест без запроса пользователя
- Все 4 харнесса (Claude Code, Codex, Kiro-CLI, Pi) приняли фальшивую историю
- С Opus 4.6 и Sonnet 4.5 достигнут полный захват Active Directory
- OX Security: 15,6% из 15 465 MCP-серверов резолвятся вне США, 6 доменов заброшены
Читать дальше
Безопасность