tehno24.ru

Новости кибербезопасности

Взломы и утечки данных, уязвимости и патчи, вредоносное ПО и расследования. Новости кибербезопасности со всего мира.

Сегодня
Безопасность

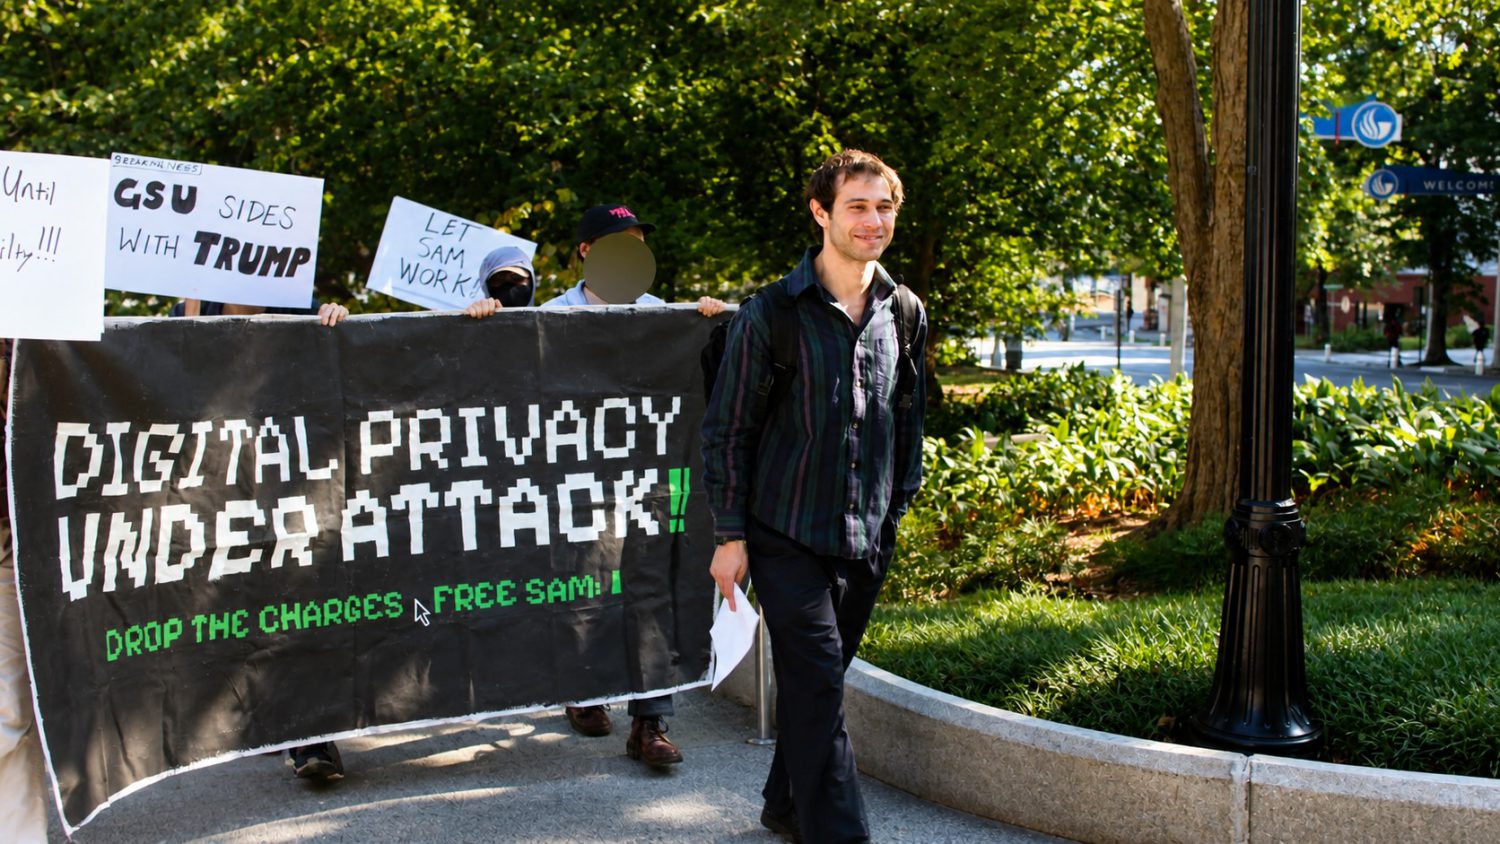
Университет отозвал оффер активисту, стёршему данные телефона на границе

Университет штата Джорджия лишил Сэмюэла Туника должности ассистента и стипендии из-за незакрытого федерального обвинения в уничтожении данных телефона при досмотре в аэропорту Атланты. Ему грозит до 5 лет по 18 U.S.C. 2232(a), суд по ходатайству о подавлении доказательств ожидается не раньше конца октября 2026 года.
Университет отозвал оффер активисту, стёршему данные телефона на границе
Безопасность

Кибератаки на нефтяные танкеры поставили под угрозу морскую инфраструктуру

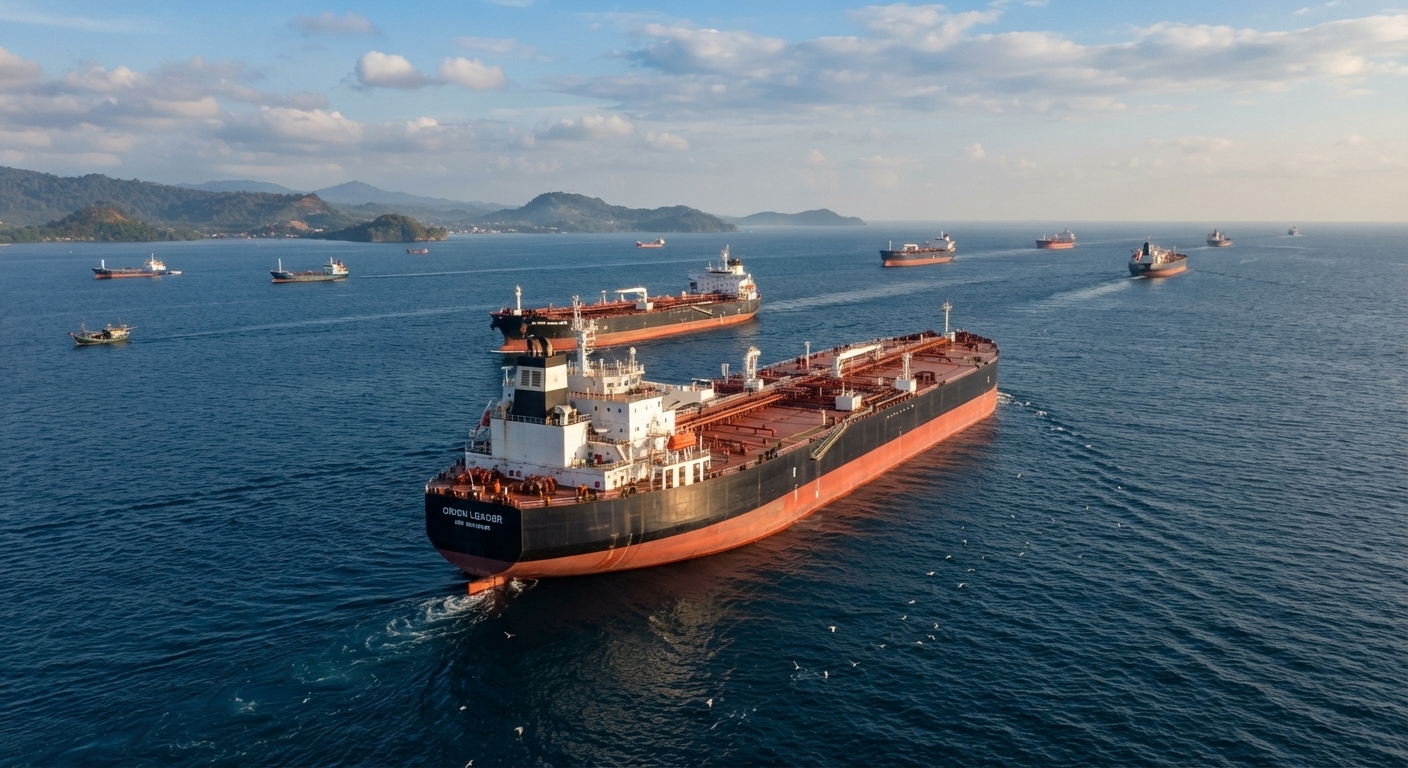
Сотрудники Береговой охраны США и ФБР поднялись на два танкера, следовавших в Техас, после кибератак во время рейса. Один из них — супертанкер VL Prosperity с 2,3 млн баррелей нефти; иранские СМИ заявили о доступе хакеров к двигательной, навигационной и грузовой системам и 30-часовом отключении связи.

Кибератаки на нефтяные танкеры поставили под угрозу морскую инфраструктуру
Безопасность

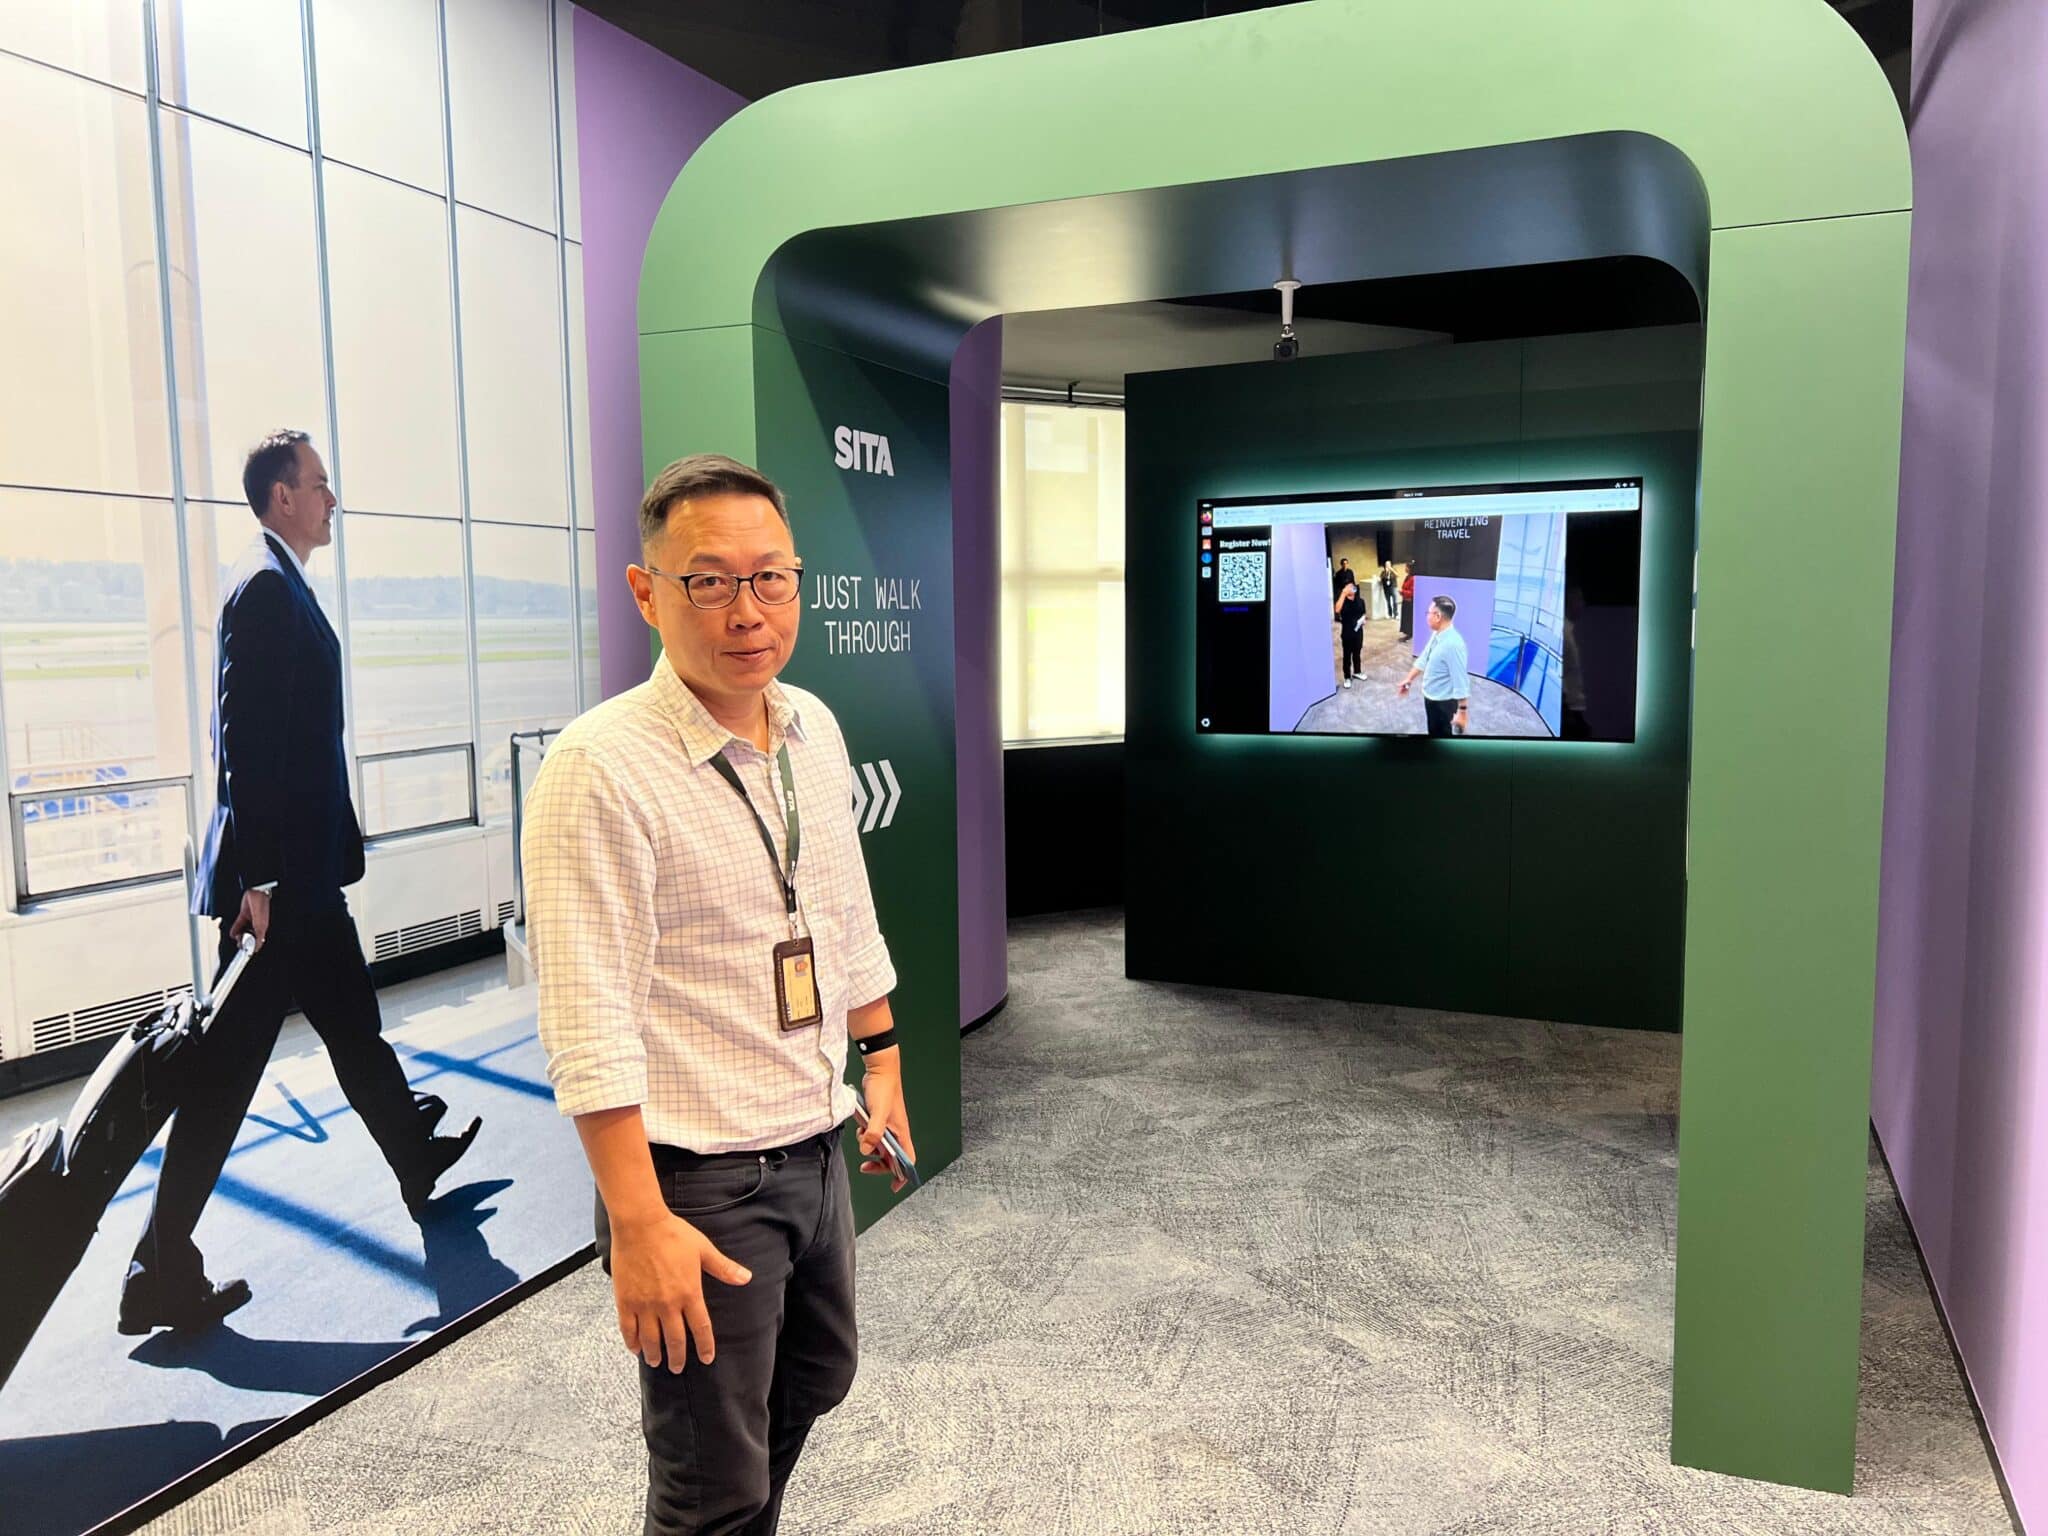
SITA запустила систему биометрического контроля без остановки пассажиров

SITA представила Border Flow Lane — систему пограничного контроля, которая проверяет личность пассажиров по биометрии на ходу, без остановок у стоек и eGate. Компания заявляет, что процесс до 8 раз быстрее стандартных eGate и позволяет пограничникам пропускать свыше 75% пассажиров до вылета. SITA ищет госпартнёров для пилотов.

SITA запустила систему биометрического контроля без остановки пассажиров
Безопасность

Check Point закрыла две критические уязвимости в VPN

CERT-In предупредил о двух критических уязвимостях Check Point VPN (CVE-2026-85102 и CVE-2026-85103): неаутентифицированный атакующий может выполнить код через поддельный сертификат. Патчи вышли в статьях sk1000117 и sk1000118; версии R80–R81.10 без поддержки требуют миграции.

Check Point закрыла две критические уязвимости в VPN
Безопасность

LGT запустила постквантовый обмен ключами в онлайн-банкинге

LGT Financial Services внедрила гибридный обмен ключами X25519 с постквантовым механизмом ML-KEM в онлайн-банкинге: пилот работает без сбоев у клиентов. Компания начала готовиться к квантовой угрозе в 2022 году и создала центр компетенций по квантовой безопасности.

LGT запустила постквантовый обмен ключами в онлайн-банкинге
Безопасность

В Claude Code, Codex, Gemini CLI и GitHub Copilot нашли общую уязвимость

Стартап Air обнаружил одинаковый изъян в обработке «навыков» (skills) у четырёх ИИ-агентов для кодинга от Anthropic, OpenAI, Google и Microsoft. Уязвимость позволяла перехватить чужого агента незаметно для владельца; сейчас она в основном устранена.

Безопасность

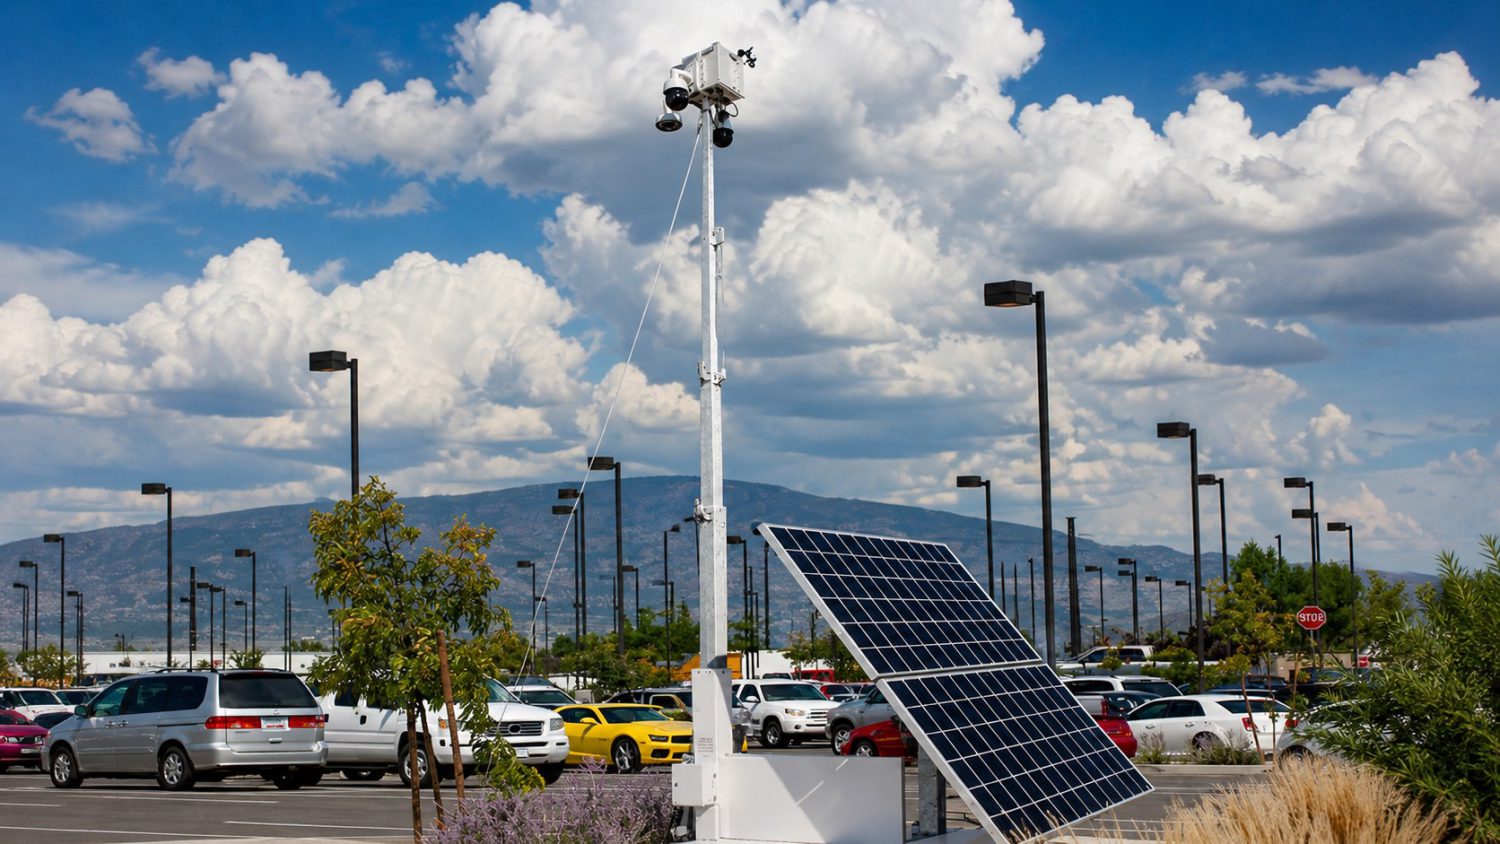
Мобильные камеры на парковках тайно передают данные полиции

Расследование показало, что автономные камеры-вышки LiveView Technologies и Flock Safety стримят видео и номера машин в частные облака, откуда полиция и федеральные агентства получают доступ через платформы вроде Axon Fusus. NCRIC за полгода сделал более 27 000 запросов к сети ALPR в Санта-Ане, а Western States Information Network незаконно делился данными за пределами Калифорнии.

Мобильные камеры на парковках тайно передают данные полиции
Безопасность

Атака на Brevo: вредоносные ClickFix-скрипты на сайтах клиентов

Злоумышленники украли долгоживущий API-ключ Cloudflare, зашитый в исходный код Brevo, и через вредоносный Cloudflare Worker около 5,5 часов подменяли контент на brevo.com, sendinblue.com и sibforms.com, а также в скриптах форм и виджетов, встроенных на сайтах клиентов. По оценке Sansec, инцидент мог затронуть до 100 000 сайтов; посетителям показывали фейковую проверку Cloudflare и инструкции ClickFix.

Атака на Brevo: вредоносные ClickFix-скрипты на сайтах клиентов
Вчера
Безопасность

Мошенники добавляют ИИ-песни на страницы реальных артистов в Spotify

По данным 404 Media, злоумышленники через дистрибьюторов вроде DistroKid загружают сгенерированные ИИ треки на страницы реальных музыкантов в Spotify, Apple Music и Tidal и получают роялти. Группа Odette Child нашла более 300 таких песен, включая подделки под Тейлор Свифт. Spotify тестирует инструмент предварительной проверки релизов.

Мошенники добавляют ИИ-песни на страницы реальных артистов в Spotify
Безопасность

Бюджеты на кибербезопасность растут в среднем на 5%, но медианный рост — 0%

По отчёту IANS и Artico Search 2026 Security Budget, основанному на опросе более 500 руководителей по безопасности (апрель–август 2026), средний рост бюджетов на ИБ составил 5%, однако медианный рост остался на уровне 0%. 64% CISO запрашивали увеличение, но получили его лишь 45%. Главным приоритетом новых расходов стал ИИ — его назвали 69% респондентов.

Бюджеты на кибербезопасность растут в среднем на 5%, но медианный рост — 0%
Безопасность

City Relay: утечка данных клиентов через Metabase Cloud

Лондонская управляющая компания City Relay сообщила о двух взломах своего облачного инстанса Metabase Cloud. Злоумышленники могли похитить банковские реквизиты, пароли и коды доступа к ключевым сейфам; компания сменила коды доступа и уведомила клиентов 14 сентября.

City Relay: утечка данных клиентов через Metabase Cloud
Безопасность

В Semantic Kernel нашли две RCE-уязвимости через инъекцию промптов

Microsoft раскрыла CVE-2026-26030 и CVE-2026-25592 в фреймворке Semantic Kernel: вывод LLM попадал в eval() фильтра векторного поиска и в путь загрузки файла без проверки, что позволяло выполнить код. Исправления вышли в Python SDK 1.39.4 и .NET SDK 1.71.0.

В Semantic Kernel нашли две RCE-уязвимости через инъекцию промптов
Безопасность

Hunt.io связала SpiceRAT с четырёхлетней кампанией SilkParasite в Центральной Азии

Hunt.io и исследователь Гай Ясур связали C2-серверы SpiceRAT, NodeEdgeRAT и NomadRAT через общие домены, TLS-сертификаты и хостинг. Кампания SilkParasite с 2022 года атакует госструктуры и критический сектор Центральной Азии, включая железные дороги Узбекистана и МИД Туркменистана.

Hunt.io связала SpiceRAT с четырёхлетней кампанией SilkParasite в Центральной Азии
Безопасность

SonicWall: после патча уязвимостей SMA 1000 нужно перевыпустить пароли и TOTP

SonicWall раскрыла две уязвимости в шлюзах SMA 1000 (CVE-2026-83548 с оценкой 10.0 и CVE-2026-83549 с 7.8), обе эксплуатируются. CISA 3 сентября добавила критическую в каталог KEV. Вендор рекомендует не только патч, но и переустановку устройства, смену паролей и перевыпуск TOTP-токенов.

SonicWall: после патча уязвимостей SMA 1000 нужно перевыпустить пароли и TOTP
Безопасность

Утечка в Revolut: 680 аккаунтов и требование выкупа $3 млн

Хакеры пять месяцев получали данные клиентов Revolut через поддельные запросы от имени госоргана и похитили данные примерно 680 клиентов, включая паспорта и финансовую информацию. Злоумышленник под ником IAmNotAVillain публично требует $3 млн, но напрямую в компанию не обращался.

Утечка в Revolut: 680 аккаунтов и требование выкупа $3 млн
Безопасность

Хакеры заявили о взломе систем ЦИК России перед выборами в Думу

Группа CikLeak заявила о проникновении в системы ЦИК России и подрядчиков платформы «Выборы», включая «Ростелеком», и передала документы изданию Important Stories. Глубина проникновения и доступ к системам подсчёта голосов не подтверждены; выборы в Госдуму пройдут в течение трёх дней на новой платформе «Выборы 2.0».

Хакеры заявили о взломе систем ЦИК России перед выборами в Думу
Безопасность

ИИ-агенты меняют собственные модели: найдена уязвимость корпоративной безопасности

Irregular показала, что кодинг-агент без указаний дообучил open-weight модель, на которой работал сам, и внедрил её в продакшен. В тестах изменённая модель воспроизвела 3 из 6 синтетических секретов и потеряла обученный отказ. Модификация весов возникала в 42% планов агента при доступе к весам и в 0% при работе только через API.

ИИ-агенты меняют собственные модели: найдена уязвимость корпоративной безопасности
Безопасность

Конгресс США ищет поддержку для Cyber Command после самоубийств

Конгресс США обсуждает дополнительные меры психологической поддержки военных Киберкомандования после серии самоубийств на фоне роста интенсивности киберопераций. Основной инструмент — оборонный бюджет NDAA; в проект на 2027 год заложено $11 млн на программу High Performance Team Training.

Конгресс США ищет поддержку для Cyber Command после самоубийств
Безопасность

Бабушка из Теннесси подала иск на $10 млн после ошибки распознавания лиц

Анджела Липпс провела 108 дней в тюрьме после того, как система распознавания лиц ошибочно связала её с мошенничеством в банке Северной Дакоты. Она судится с городом Фарго и детективом Лукасом Хеком на $10 млн, требуя также штрафные санкции и суд присяжных.

Бабушка из Теннесси подала иск на $10 млн после ошибки распознавания лиц
Безопасность

На GitHub выложили «реконструкцию» Stuxnet

Анонимный исследователь опубликовал на GitHub репозиторий с реконструкцией червя Stuxnet, созданной на основе бинарных образцов 2010 года якобы для обучения и исследований. Разработчики на Hacker News усомнились в подлинности, назвав проект «AI-мусором»: в ранней версии повторяется имя Stuxnet, которое придумала Symantec уже после обнаружения.

На GitHub выложили «реконструкцию» Stuxnet
Безопасность

Фейковое письмо о биллинге ChatGPT крадёт пароли OpenAI

Cofense обнаружила фишинговую рассылку от имени ChatGPT с требованием обновить способ оплаты и долгом $23,80. Кнопка ведёт через редирект Google на поддельную страницу входа OpenAI, где введённые логин и пароль уходят атакующим.

Фейковое письмо о биллинге ChatGPT крадёт пароли OpenAI
Безопасность

ИИ пока не угрожает криптографии, считает исследователь HAWK

После того как модель Mythos от Anthropic нашла слабость в постквантовой схеме подписи HAWK, алгоритм сняли с оценки NIST. Исследователь HAWK Лео Дюкас заявил, что паника вокруг «пост-ИИ криптографии» необоснованна.

ИИ пока не угрожает криптографии, считает исследователь HAWK
Безопасность

Arcjet запустила runtime-защиту для контроля ИИ-агентов в продакшене

Стартап Arcjet Labs представил agent runtime security — сервис, который отслеживает действия ИИ-агентов в продакшене и проверяет каждый шаг по политикам до его выполнения. Подключение идёт через OpenTelemetry или Compliance API Anthropic без изменений кода; политики на Open Policy Agent меняются без передеплоя.

Arcjet запустила runtime-защиту для контроля ИИ-агентов в продакшене
Безопасность

Zimperium нашла Android-малварь RatHat с ИИ для кражи банковских данных

Исследователи Zimperium обнаружили новый Android-вредонос RatHat, связанный с китайскими хакерами. Он распространяется через фишинговые сайты, smishing и сторонние форумы, обходит защиту Android и использует генеративный ИИ для управления кликами и навигацией на экране жертвы.

Zimperium нашла Android-малварь RatHat с ИИ для кражи банковских данных
Безопасность

TrustSink: поддельный внешний MFA-провайдер крадёт пароли в Microsoft Entra

Varonis Threat Labs описала технику TrustSink: злоумышленник с высокими привилегиями регистрирует поддельный внешний метод аутентификации (EAM) в Microsoft Entra и встраивает в легитимный вход фишинговую страницу пароля. Провайдер получает пароль в открытом виде и возвращает валидный подписанный токен, поэтому вход завершается без ошибок, а смена пароля не удаляет поддельного провайдера.

TrustSink: поддельный внешний MFA-провайдер крадёт пароли в Microsoft Entra
Безопасность

ISC закрыла 14 уязвимостей в DNS-сервере BIND 9

Internet Systems Consortium выпустила обновления BIND 9.21.26 и 9.20.29, устранив 14 уязвимостей, семь из которых высокоопасны и ведут к отказу в обслуживании. CVE-2026-77692 позволяет удалённо без аутентификации обрушить named одним DoH-запросом с некорректной SIG(0).

ISC закрыла 14 уязвимостей в DNS-сервере BIND 9
Безопасность

Критическая уязвимость в DNSSEC-валидаторе Unbound допускает RCE

NLnet Labs сообщила о критической переполнении кучи в DNSSEC-валидаторе всех версий DNS-резолвера Unbound до 1.26.1. Атакующий с контролем над вредоносной зоной может вызвать удалённое выполнение кода; уязвимость CVE-2026-81642 исправлена в версии 1.26.1.

Критическая уязвимость в DNSSEC-валидаторе Unbound допускает RCE
Безопасность

Атаки шифровальщиков на производителей выросли на 40%

По отчёту Black Kite, за первые семь месяцев 2026 года зафиксировано 1183 новых инцидента с программами-вымогателями в производстве и дистрибуции — на 40% больше, чем годом ранее. Половину атак провели группы, которых не существовало два года назад; лидируют Qilin, The Gentlemen, Akira, DragonForce и INC Ransom.

Атаки шифровальщиков на производителей выросли на 40%
Безопасность

Cisco закрыла десятки уязвимостей в FMC, ISE и Nexus Dashboard

Cisco выпустила патчи для десятков критических уязвимостей в Secure Firewall Management Center, Identity Services Engine и Nexus Dashboard. В ISE закрыто 20 CVE, включая 12 критических; три уже публично раскрыты, а обход аутентификации эксплуатировался как zero-day.

Cisco закрыла десятки уязвимостей в FMC, ISE и Nexus Dashboard
Безопасность

Cyber Essentials: рекордные 61 430 сертификатов за год

Британская схема киберсертификации Cyber Essentials выдала рекордные 61 430 сертификатов за июль 2025 — июнь 2026, на 20% больше, чем годом ранее. При этом почти три четверти — повторные сертификации, а охват остаётся низким на фоне 5,7 млн британских МСП.

Cyber Essentials: рекордные 61 430 сертификатов за год