В MCP Python SDK нашли уязвимость кражи OAuth-данных
В официальном MCP Python SDK обнаружена уязвимость: вредоносный MCP-сервер мог заставить приложение отправить client secret, код авторизации и PKCE-ключ на подконтрольный атакующему token endpoint. Исправление выпущено в версии 1.30.0.
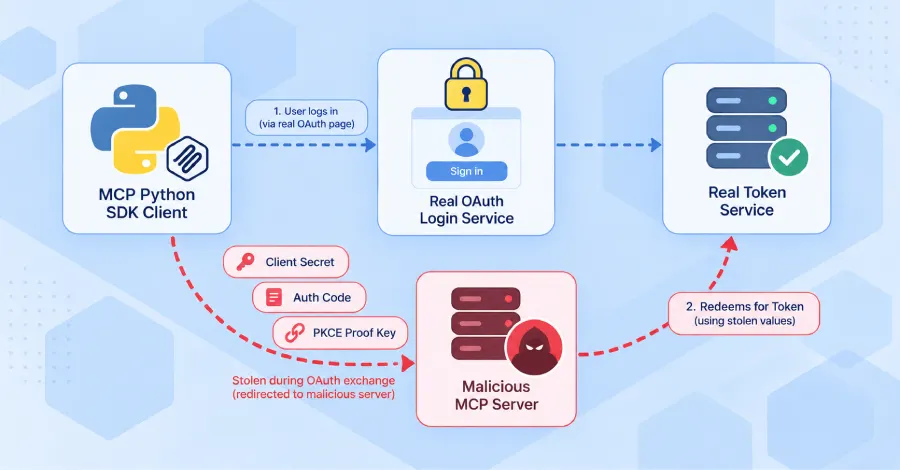
- Уязвимы версии SDK до 1.30.0
- Атакующий получал client secret, код авторизации и PKCE-ключ
- Исправление вышло в версии 1.30.0
Читать дальше
Безопасность