Раскрыты детали эксплойта CVE-2026-88772 в Citrix NetScaler
Исследователи раскрыли технические детали критической уязвимости CVE-2026-88772 (CVSS 9.5) в Citrix NetScaler ADC и Gateway. Ошибка переполнения памяти в обработке DTLS позволяет выполнить код до аутентификации, уязвимость уже эксплуатируется в реальных атаках.
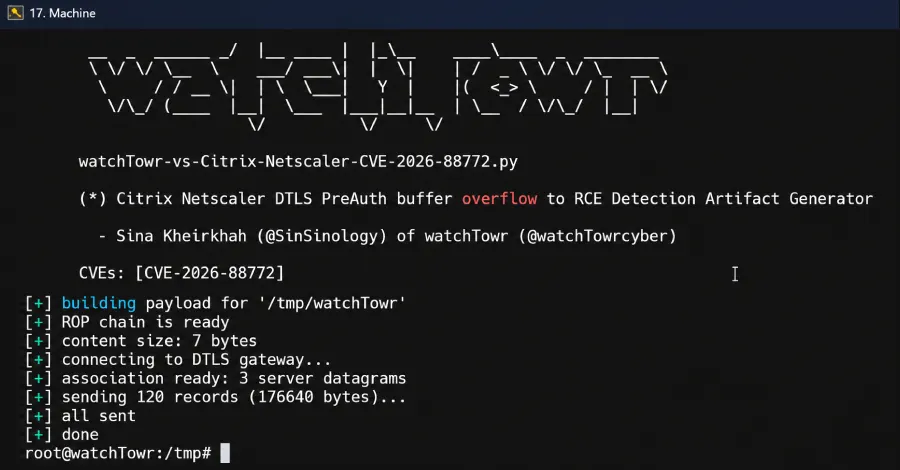
- Уязвимость CVE-2026-88772 получила оценку CVSS 9.5
- Ошибка переполнения памяти в обработке протокола DTLS
- Эксплуатация возможна до аутентификации, ведёт к выполнению шелл-кода
- Уязвимость уже используется в атаках в реальных условиях
Читать дальше
Безопасность