Legit Security расширила автоисправление уязвимостей на open-source зависимости
Legit Security расширила функцию Agentic Remediation на уязвимости в open-source зависимостях, а не только в собственном коде. Агент находит пакет, подбирает минимальное безопасное обновление, правит конфигурацию и lockfile, пересканирует и открывает pull request с уже проверенным фиксом.
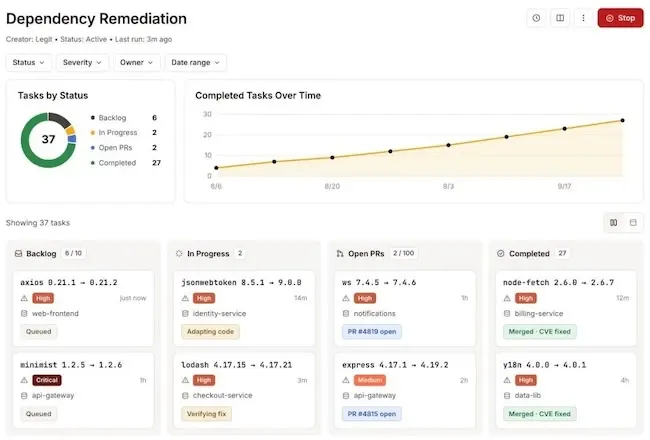
- Агент определяет уязвимый пакет, его версию и тип зависимости — прямую или транзитивную
- Подбирает минимальный апгрейд в пределах текущей мажорной версии, чтобы избежать ломающих изменений
- Каждый фикс пересканируется до открытия PR, разработчик получает проверенное изменение
- При переходе через мажорную версию добавляется ИИ-анализ использования пакета и адаптация кода
Читать дальше
Безопасность