DarkSword: iOS-эксплойт распространяли через рекламные сети 11 недель
Kaminari Ad раскрыла кампанию малвертайзинга: цепочка эксплойтов DarkSword для iOS доставлялась через обычную рекламу на 209 доменах-витринах и 337 хостах-клоаках в течение 11 недель. Атака без клика заражала устаревшие iPhone, крала данные криптокошельков и стирала их содержимое; затронуто около 15% активных аккаунтов платформы.
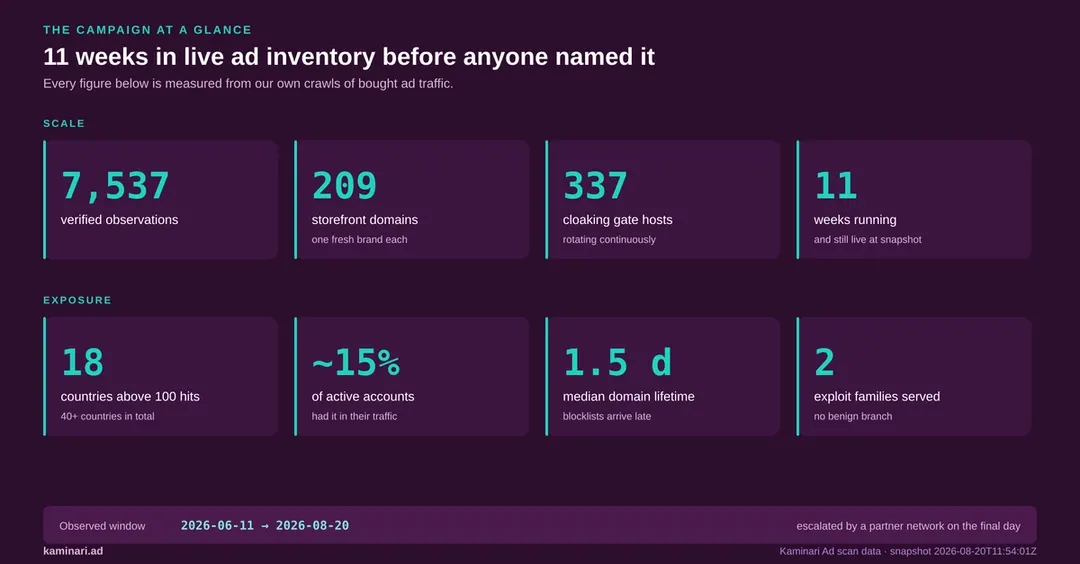
- 7537 наблюдений на 209 витринах и 337 хостах-клоаках за 11 недель
- Атака zero-click: заражение при загрузке страницы, без нажатия на рекламу
- Цель — данные криптокошельков, после кражи приложения очищаются
- Обновлённым iPhone подаётся второй эксплойт без известного CVE
Читать дальше
Безопасность