ClickFix прячет полезную нагрузку в кэше браузера, обходя лимиты Windows
Microsoft Threat Intelligence описала новую разновидность атаки ClickFix: скомпрометированные сайты предзагружают вредоносный скрипт в кэш браузера под видом PNG-файла, после чего убеждают пользователя запустить его. Такой подход обходит ограничения Windows на запуск удалённых полезных нагрузок.
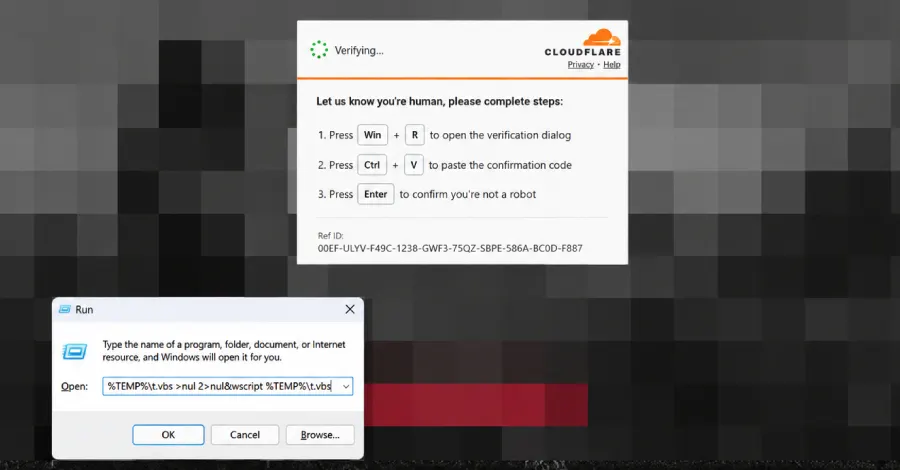
- Атака использует кэш браузера вместо загрузки удалённого файла
- Скрипт маскируется под PNG-файл и предзагружается сайтом
- Метод обходит лимиты Windows на запуск удалённых нагрузок
- О находке сообщила команда Microsoft Threat Intelligence
Читать дальше
Безопасность