В yt-dlp нашли RCE через .desktop-файлы в субтитрах HLS
Исследователь раскрыл CVE-2026-50023 в yt-dlp: из-за глобального allowlist расширений .desktop, .url и .webloc попадали в список разрешённых наравне с .srt. Через HLS-манифест с URI субтитров, оканчивающимся на .desktop, атакующий добивался записи исполняемого ярлыка в папку загрузок. Патч вышел в версии 2026.06.09.
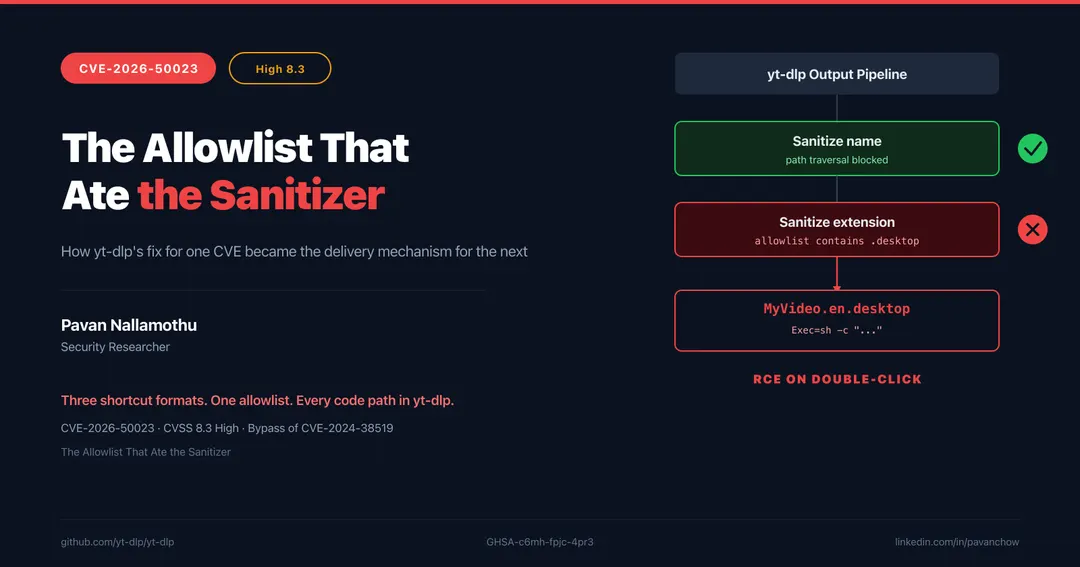
- Уязвимость затрагивает yt-dlp версий ниже 2026.06.09
- Атака требует лишь флага --write-subs, а не --write-link
- Патч убрал .desktop, .url и .webloc из глобального ALLOWED_EXTENSIONS
- Исправление сделано Grub4K, ревью — bashonly
Читать дальше
Регулирование