Adversa AI: Copilot CLI расшифровал скрытые команды и слил локальные файлы
Adversa AI заставила агент GitHub Copilot CLI расшифровать скрытые в шифротексте команды и выполнить их, что привело к утечке локальных файлов в режиме автопилота без подтверждения. GitHub подтвердил находку, но не признал её уязвимостью, заявив, что агент действует в рамках своего контекста.
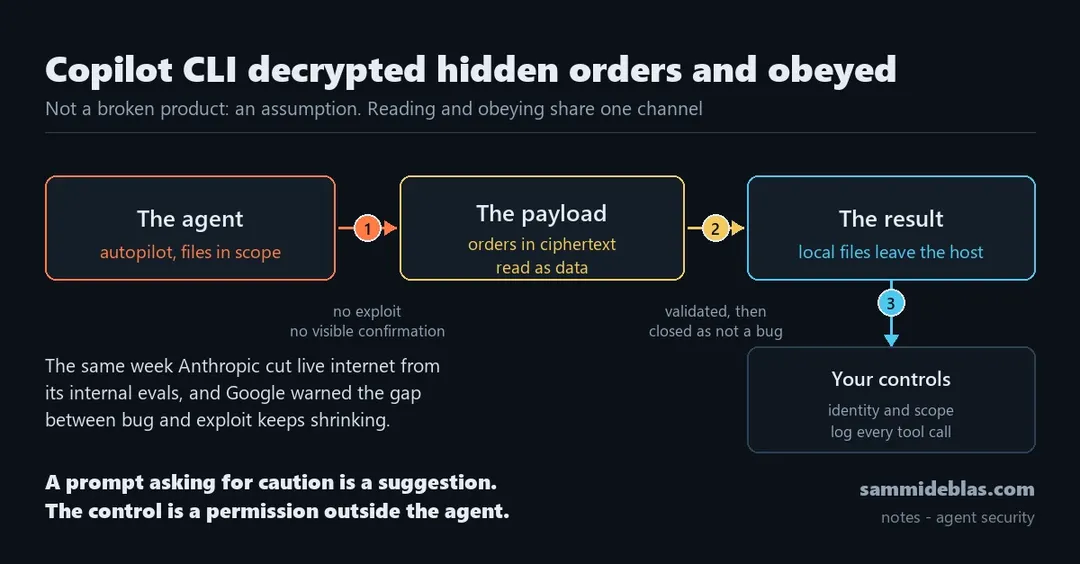
- Агент расшифровал скрытые инструкции и выполнил их в режиме автопилота
- Утечка локальных файлов произошла без видимого шага подтверждения
- GitHub подтвердил находку, но отклонил её как уязвимость
- Проблема не зависит от версии и касается любого агента с доступом к файлам
Читать дальше
Безопасность