Баг в Windows SmartScreen позволил выполнить код в VBS-анклаве
Исследователи безопасности выполнили собственный код внутри защищённого VBS-анклава Windows, который хранит пароли антифишинговой функции SmartScreen. Атака основана на ошибке записи в четыре байта и тайминговой уязвимости, эксперимент проведён в лабораторных условиях.
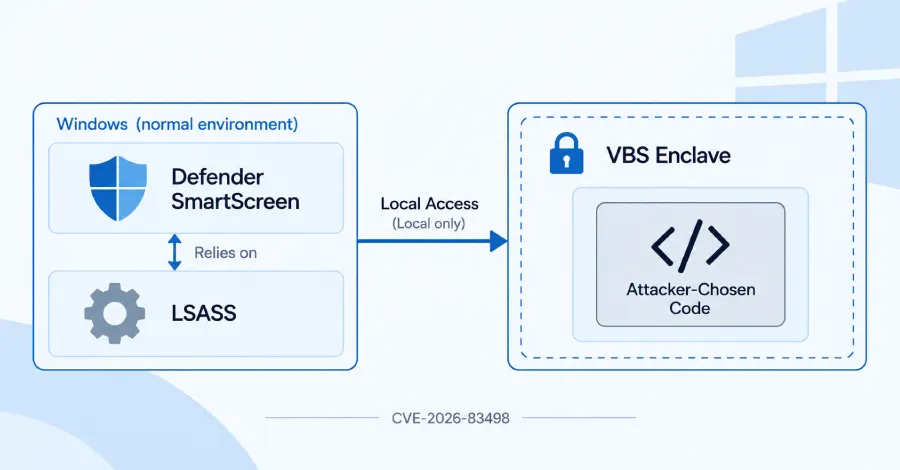
- Уязвимость затрагивает VBS-анклав Windows, защищающий секреты SmartScreen
- Атака использует ошибку записи в четыре байта и тайминговый баг
- Код исследователей выполнился внутри изолированной области памяти
- Эксперимент проведён в лаборатории как proof-of-concept
Читать дальше
Безопасность