На GitHub выложили «реконструкцию» Stuxnet
Анонимный исследователь опубликовал на GitHub репозиторий с реконструкцией червя Stuxnet, созданной на основе бинарных образцов 2010 года якобы для обучения и исследований. Разработчики на Hacker News усомнились в подлинности, назвав проект «AI-мусором»: в ранней версии повторяется имя Stuxnet, которое придумала Symantec уже после обнаружения.
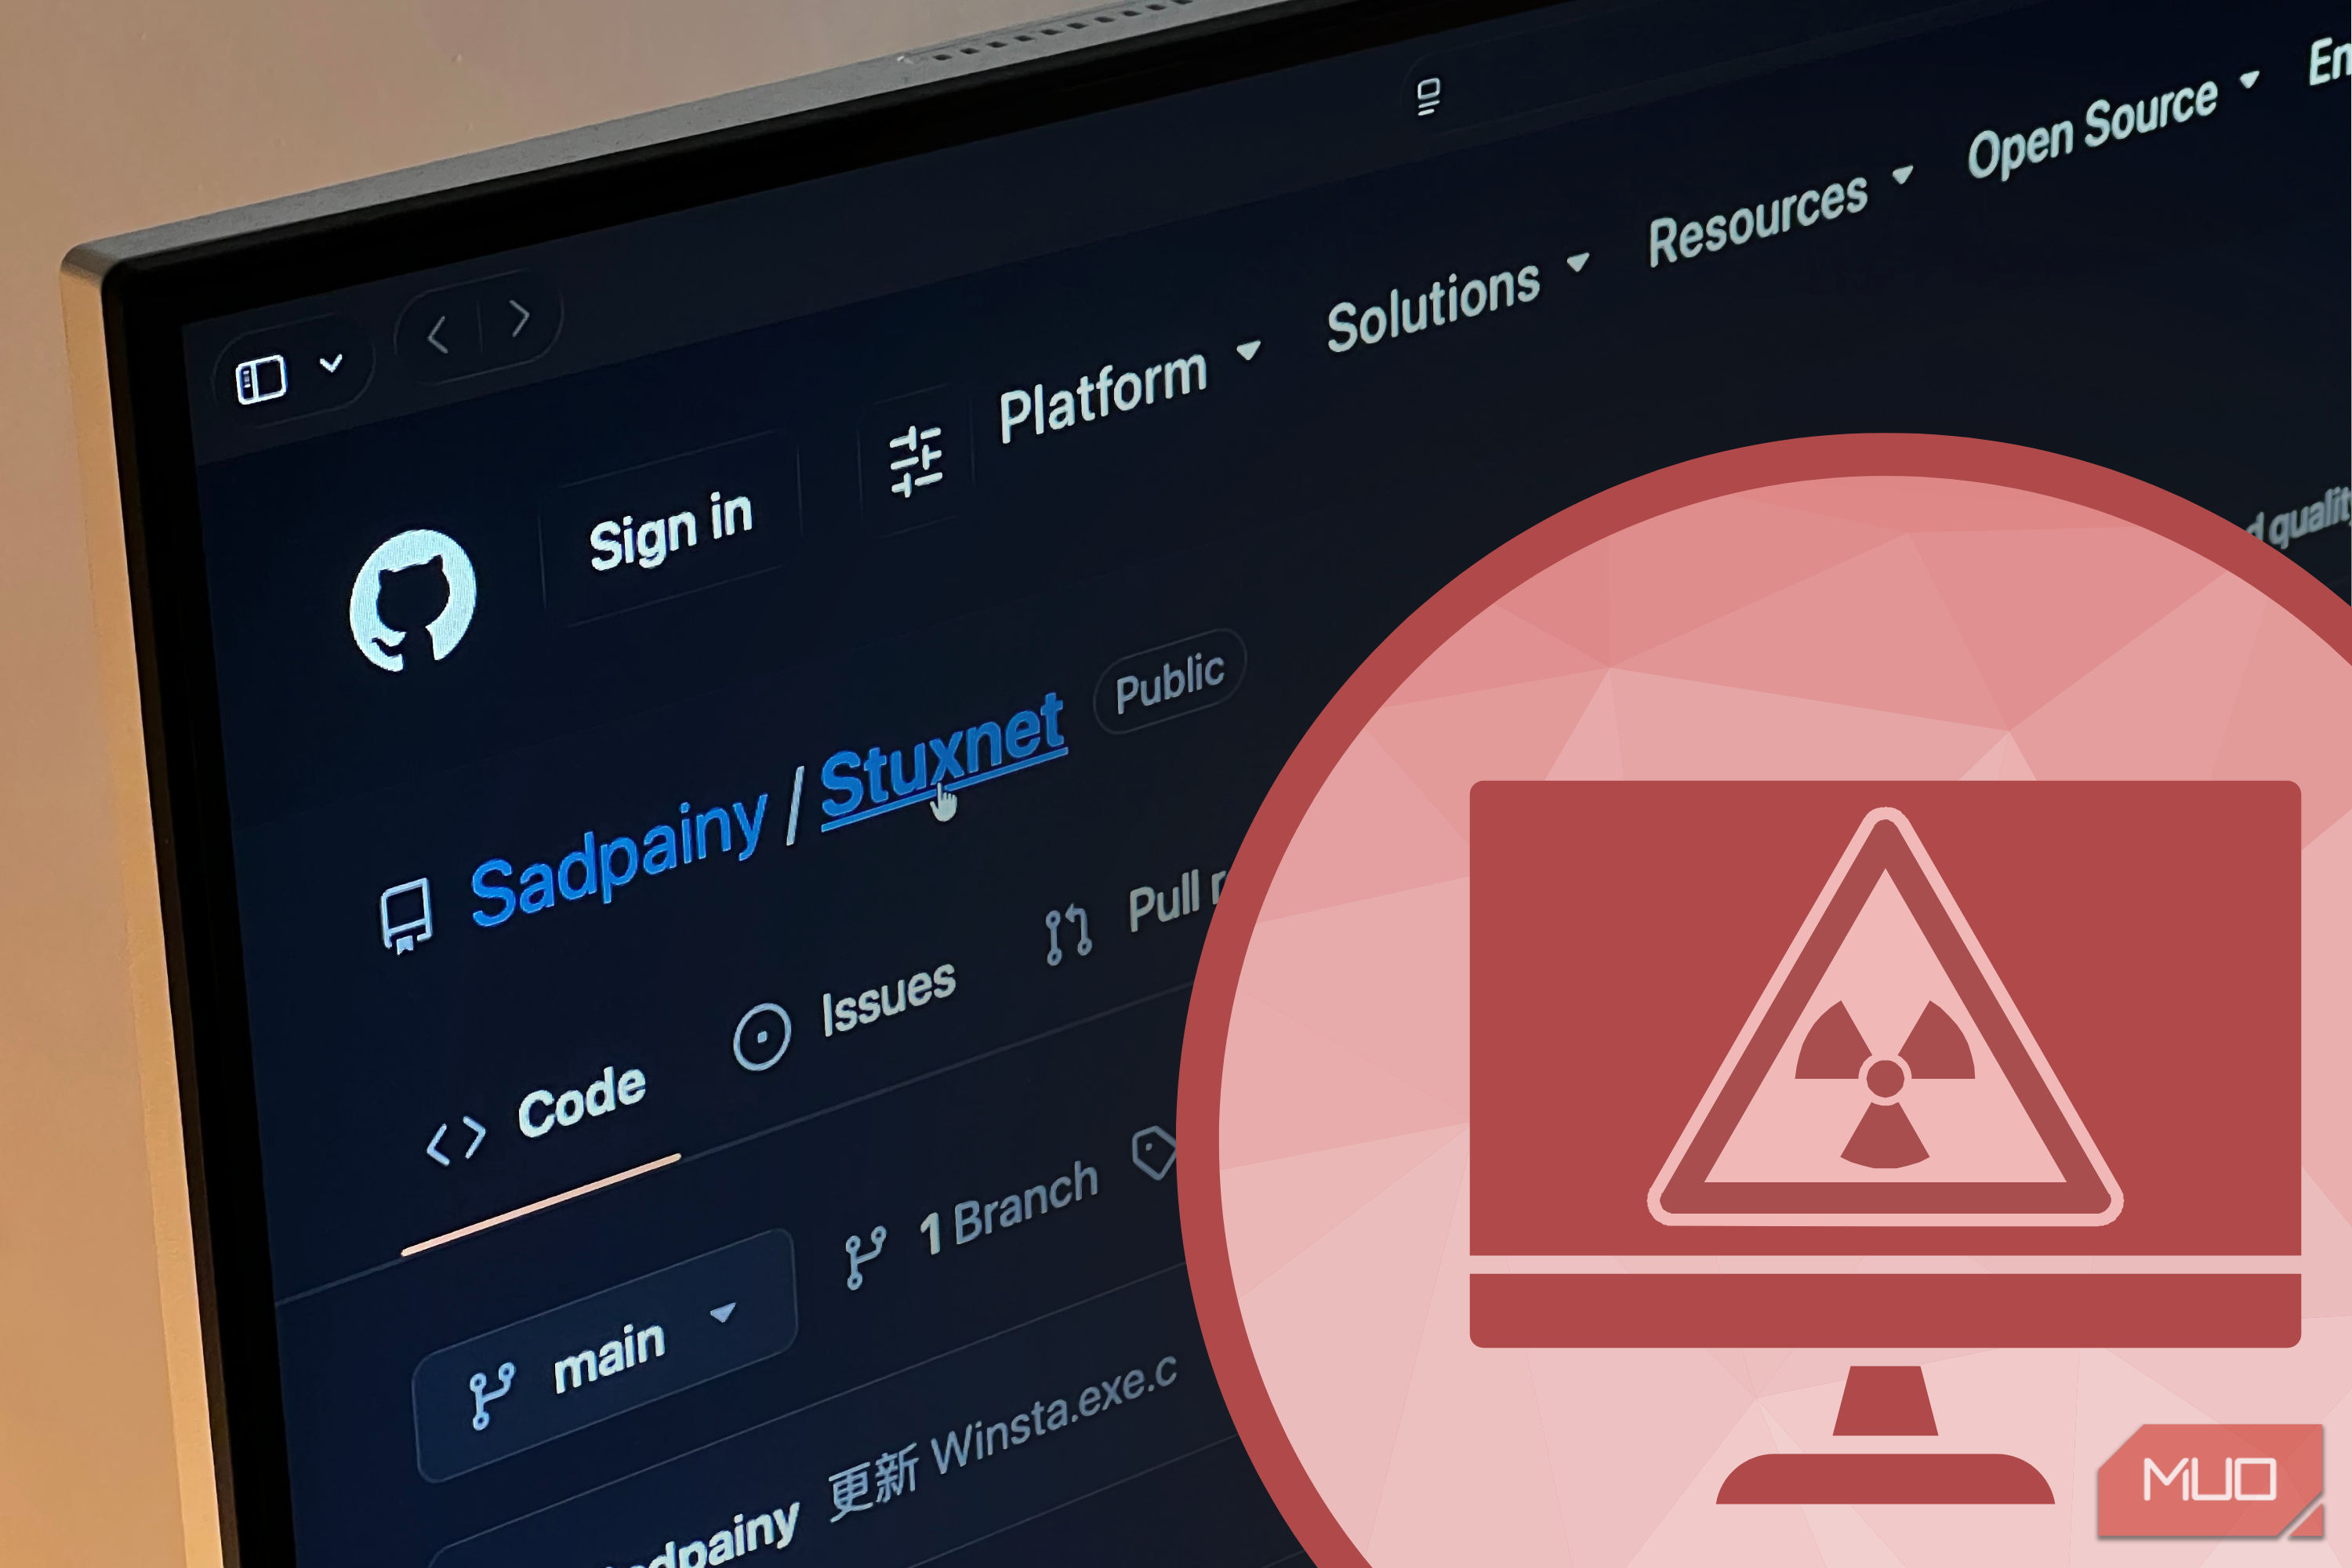
- Репозиторий собран из образцов, найденных VirusBlokAda в 2010 году
- Разработчики называют проект «AI slop» и сомневаются в подлинности
- Stuxnet вывел из строя около 1000 центрифуг в Натанзе
- Червь эксплуатировал четыре zero-day в Windows, все закрыты
Читать дальше
Безопасность