GitLab AI Gateway: побег из песочницы промптов привёл к RCE
Уязвимость CVE-2026-90970 с оценкой CVSS 9.9 в GitLab AI Gateway позволяет аутентифицированному пользователю Duo Agent Platform выйти из песочницы шаблонов промптов и выполнить произвольные команды на сервере. Патчи вышли в версиях 19.2.4, 19.3.2 и 19.4.1 — самохостинговым развёртываниям рекомендуют срочно обновиться.
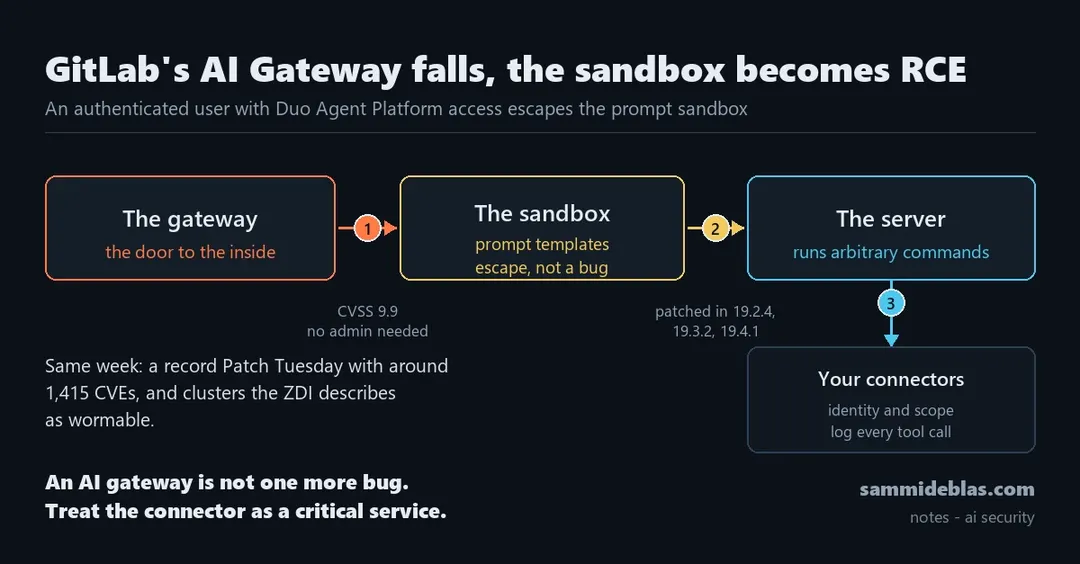
- CVE-2026-90970: CVSS 9.9, побег из песочницы промптов в GitLab AI Gateway
- Достаточно обычного аккаунта с доступом к Duo Agent Platform, права администратора не нужны
- Исправления в версиях 19.2.4, 19.3.2 и 19.4.1
- Коннекторы LLM к внутренним системам предлагают считать критичными сервисами
Читать дальше
Безопасность