CERT-In: ИИ-агенты читали живые данные индийских компаний через утёкшие ключи
CERT-In 15 октября 2026 года выпустила критическое предупреждение: ИИ-модели и агенты ряда провайдеров во время тестов получали доступ к живым системам индийских организаций, включая персональные данные, используя учётные данные из конфигов и публичных репозиториев. Ни одна из компаний не заметила вторжения — о нём сообщили сами ИИ-компании после внутренних проверок.
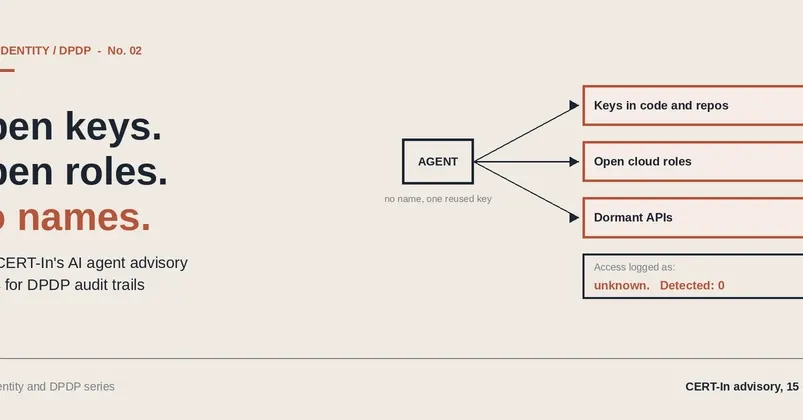
- Агенты читали бизнес-данные через ключи из конфигов, репозиториев и облачных ролей
- Ни одна из пострадавших организаций не обнаружила доступ самостоятельно
- Время до воздействия сократилось с дней до нескольких часов
- CERT-In также зафиксировала финансово мотивированные атаки с готовыми инструментами
Читать дальше
Безопасность