Pillar Security раскрыла критическую RCE-уязвимость в OpenCode
Исследователи Pillar Security сообщили об RCE-уязвимости CVSS 9.8 в OpenCode версий 1.0.137–1.18.32 на Windows и WSL: вредоносный MCP-сервер мог выполнять код при OAuth-аутентификации. Anomaly исправила проблему 28 сентября в версии 1.18.33 без CVE и публичного уведомления.
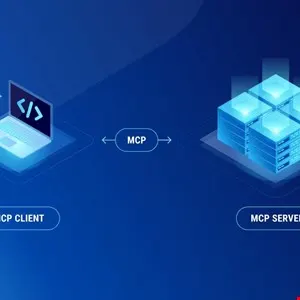
- Уязвимость затрагивает OpenCode 1.0.137–1.18.32 на Windows и WSL
- Оценка критичности — CVSS 9.8, эксплойт не требует действий пользователя
- Патч вышел 28 сентября в 1.18.33 без CVE и security advisory
- Сканеры уязвимостей не выявят устаревшие установки
Читать дальше
Софт