Скомпрометированы ключи восьми промежуточных CA eMudhra
Mozilla и Chrome Root Program подтвердили компрометацию приватных ключей восьми промежуточных CA-сертификатов eMudhra. Владелец такого ключа может выпускать сертификаты для любых сайтов, которые браузер примет как доверенные. Браузеры и софт выпускают экстренные исправления.
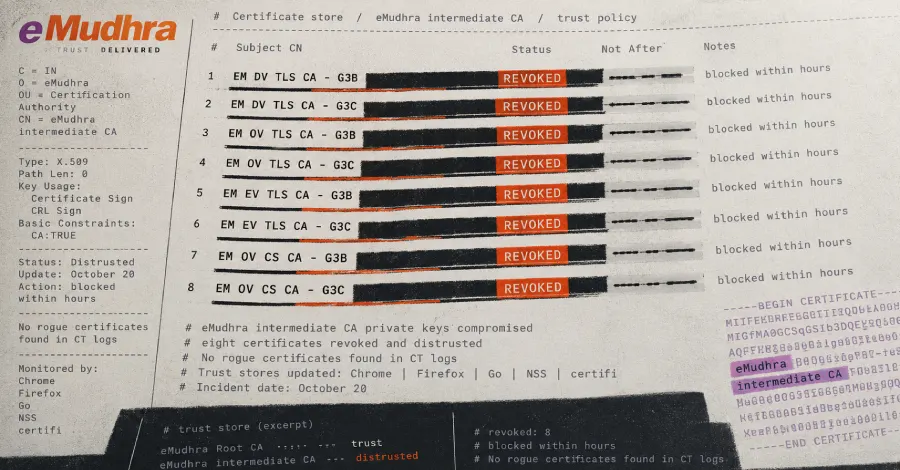
- Скомпрометированы приватные ключи 8 промежуточных CA eMudhra
- Mozilla и Chrome Root Program подтвердили инцидент 20 октября
- Поддельный сертификат мог бы приниматься браузерами как доверенный
- Firefox 158.0.1 уже блокирует скомпрометированные сертификаты eMudhra
Читать дальше
Софт