PHP2Shell: две критические уязвимости PHP с RCE без аутентификации
21 октября 2026 года проект PHP выпустил экстренные патчи для CVE-2026-109618 и CVE-2026-109619 с рейтингом 9.2 по CVSS v4.0. Уязвимости PHP2Shell позволяют выполнить код без аутентификации или раскрыть память процесса; исправления вышли в PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35.
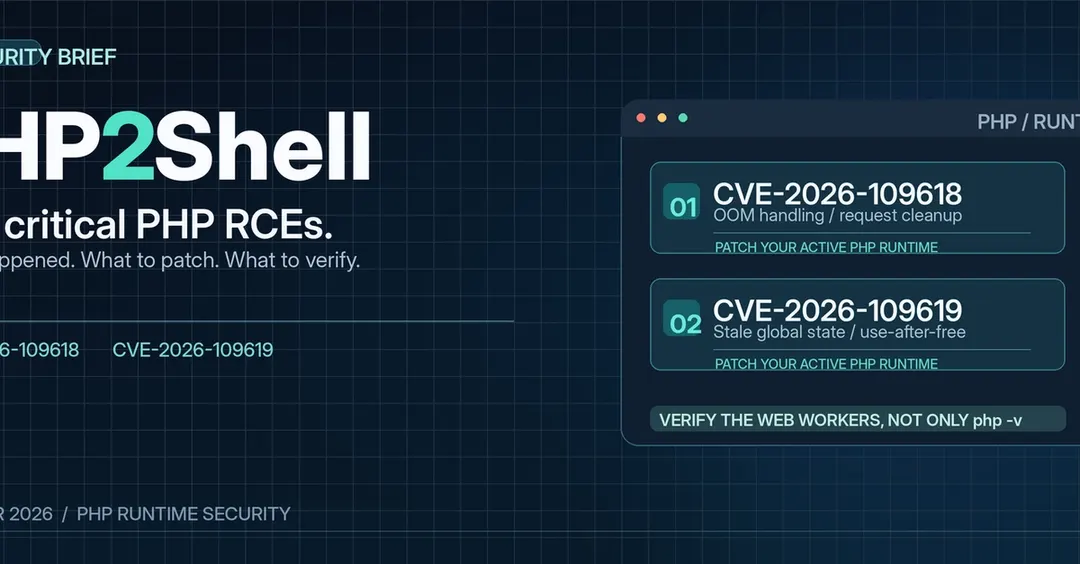
- CVE-2026-109618 связана с обработкой нехватки памяти, CVE-2026-109619 — с use-after-free между запросами
- Исправления: PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35, поддержка 8.1 и старше прекращена
- Wiz показала RCE до аутентификации на WordPress, Drupal и Joomla; уязвим сам движок PHP
- Особенно рискован mod_php: эксплойт срабатывает до выполнения кода приложения
Читать дальше
Безопасность