В QPACK нашли уязвимости, роняющие серверы HTTP/3
FoxIO раскрыла уязвимости в QPACK, позволяющие неаутентифицированному атакующему обрушить серверы HTTP/3 одним соединением. Небольшой набор сжатых заголовков раздувается в памяти до 4000 раз, чего хватает для отказа в обслуживании. Компания опубликовала рабочий PoC.
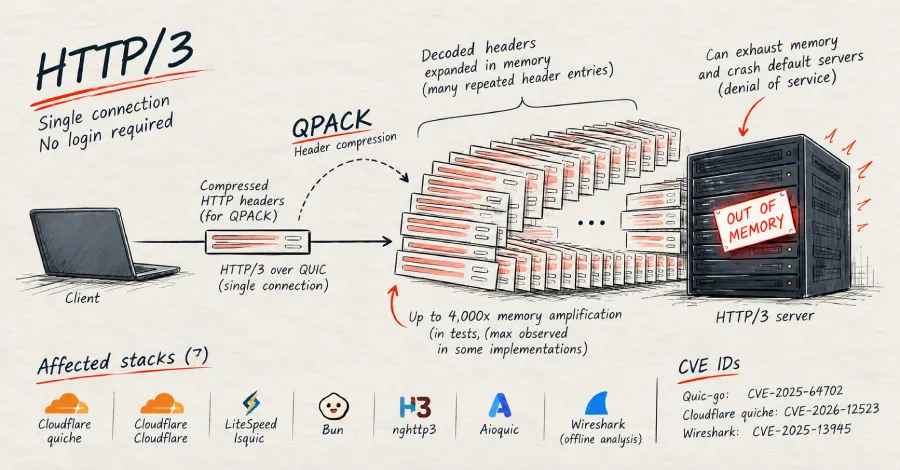
- Атака требует одного соединения и не требует входа в систему
- Сжатые заголовки раздуваются в памяти до 4000 раз
- FoxIO выпустила рабочий proof-of-concept эксплойта
Читать дальше
Софт