Уязвимость в OpenCode позволяла MCP-серверам выполнять код при входе
В ИИ-агенте для кодинга OpenCode нашли уязвимость: вредоносный или перехваченный MCP-сервер мог выполнять код на машине разработчика под Windows или WSL в момент входа. Компания Anomaly исправила проблему в версии 1.18.33 в сентябре.
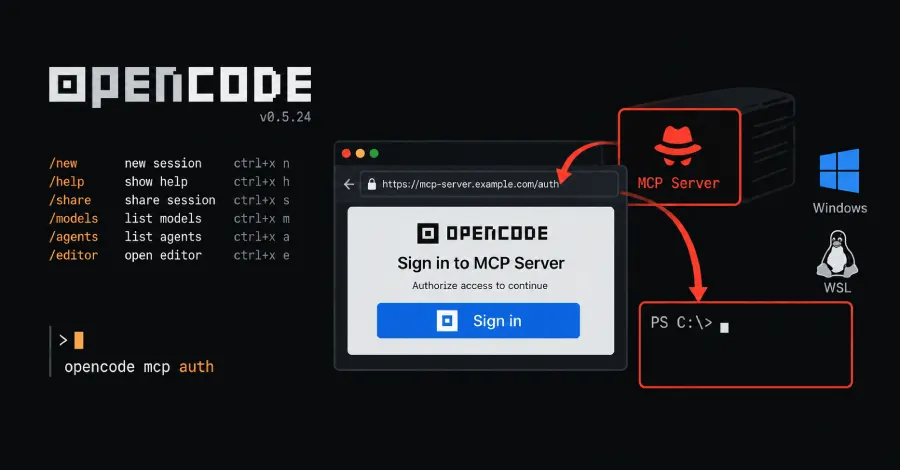
- Код исполнялся с правами самого разработчика на Windows и WSL
- Атака срабатывала при подключении к вредоносному MCP-серверу
- Исправление вышло в OpenCode 1.18.33 в сентябре
Читать дальше
Безопасность