В KSMBD ядра Linux нашли две RCE-уязвимости с рейтингом 9.0
Zero Day Initiative раскрыла две уязвимости удалённого выполнения кода в KSMBD — встроенном SMB-сервере ядра Linux. Обе оценены в 9.0 по CVSS; ZDI-CAN-33774 срабатывает до сетевой аутентификации, ZDI-CAN-33549 требует SMB Direct и сети с поддержкой RDMA. Патчей в основной ветке ядра пока нет.
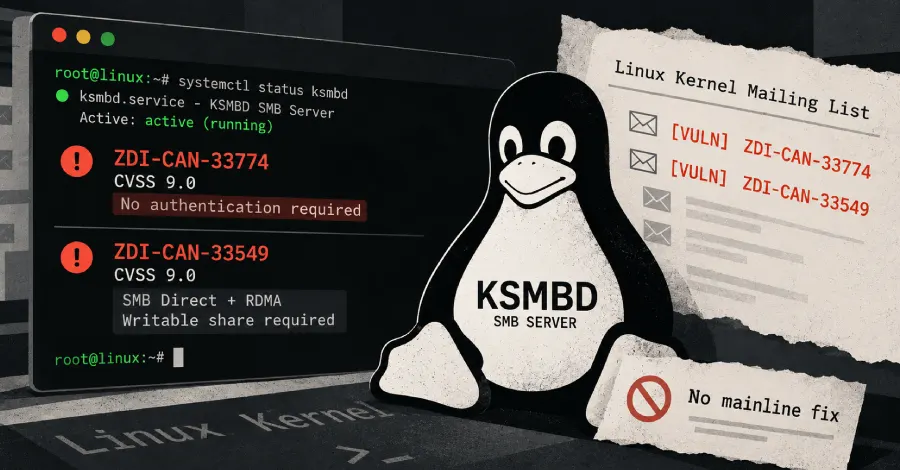
- Обе уязвимости получили оценку 9.0 по шкале CVSS
- ZDI-CAN-33774 эксплуатируется до сетевой аутентификации
- ZDI-CAN-33549 требует SMB Direct и RDMA-сеть
- Исправлений в основной ветке ядра Linux пока нет
Читать дальше
Безопасность