Критическая уязвимость в x402 SDK позволяла списывать весь баланс ИИ-агентов
Компания V12 сообщила 22 октября об уязвимости в SDK x402: клиент по умолчанию не ограничивал сумму платежа, поэтому вредоносный API мог запросить подпись на весь баланс токена агента. Ограничение добавили только в релизах от 18 августа; риск касался агентов с автоматической подписью платежей.
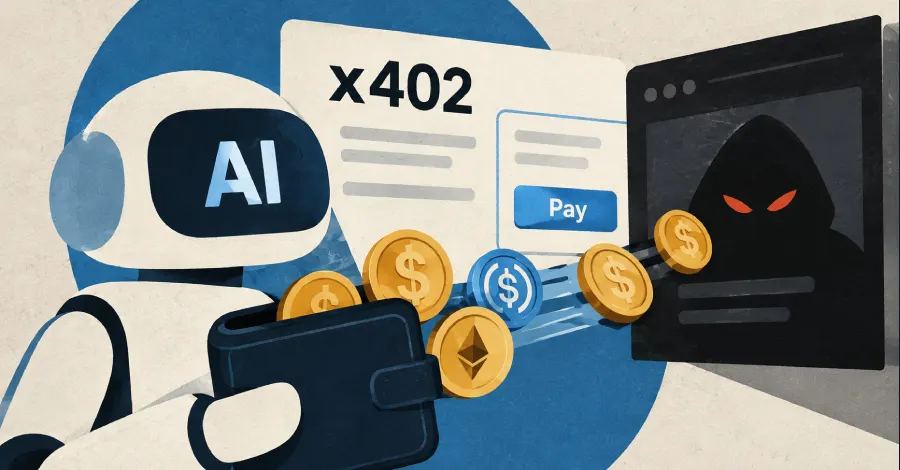
- Клиент x402 SDK по умолчанию не задавал лимит расходов
- Вредоносный API мог получить подпись на весь баланс токена
- Лимит появился только в релизах SDK от 18 августа
- Риск затрагивал агентов с автосподписью платежей
Читать дальше
Безопасность