Next.js закрыл две критические RCE и DoS в Server Actions
Обновление Next.js от 14 октября 2026 года исправляет три уязвимости: две критические RCE (в use cache и в оптимизации SVG через sharp) с оценкой 9.5 и DoS в Server Actions с оценкой 8.2. Патчи вышли в версиях 16.4.1 и 15.5.28, также требуется sharp 0.35.5 или новее.
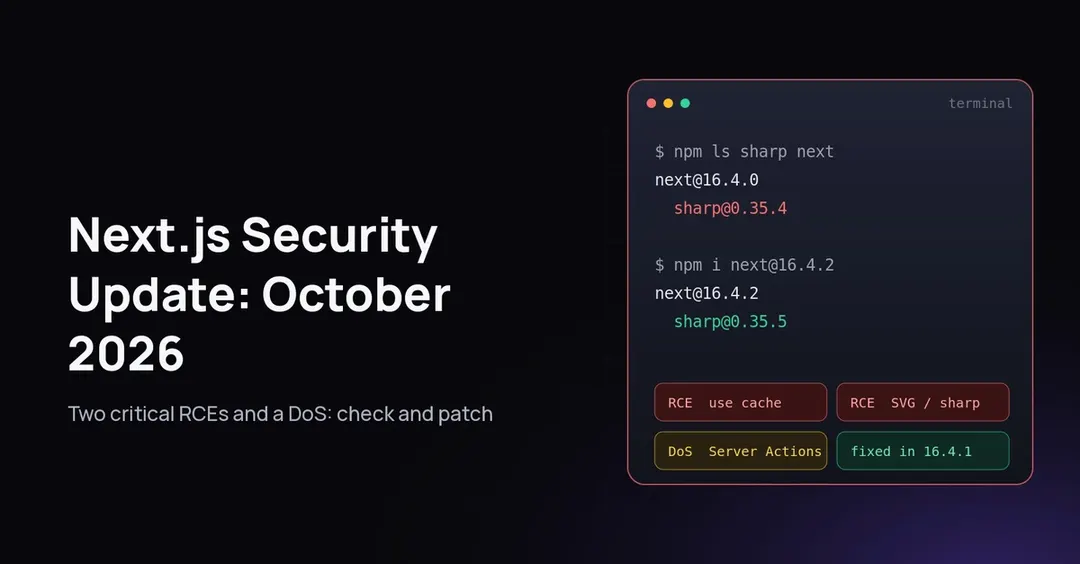
- RCE в use cache затрагивает Next.js 16.0.0–16.4.0, исправлена в 16.4.1
- RCE через SVG в sharp на glibc Linux закрыта в 15.5.28 и 16.4.1
- DoS в Server Actions с оценкой 8.2 затронул версии с 13.0.0
- npm audit на next@16.4.0 показал 0 уязвимостей
Читать дальше
Безопасность