Хакеры через force-push внедрили вредоносный код в 10 GitHub-репозиториев разработчика
Разработчик обнаружил, что злоумышленники подменили последний коммит в 14 ветках 10 его репозиториев на GitHub, сохранив его имя и сообщение. Вредоносный код запускался при открытии папки в VS Code и через конфиги сборки; кампанию PolinRider связывают с КНДР.
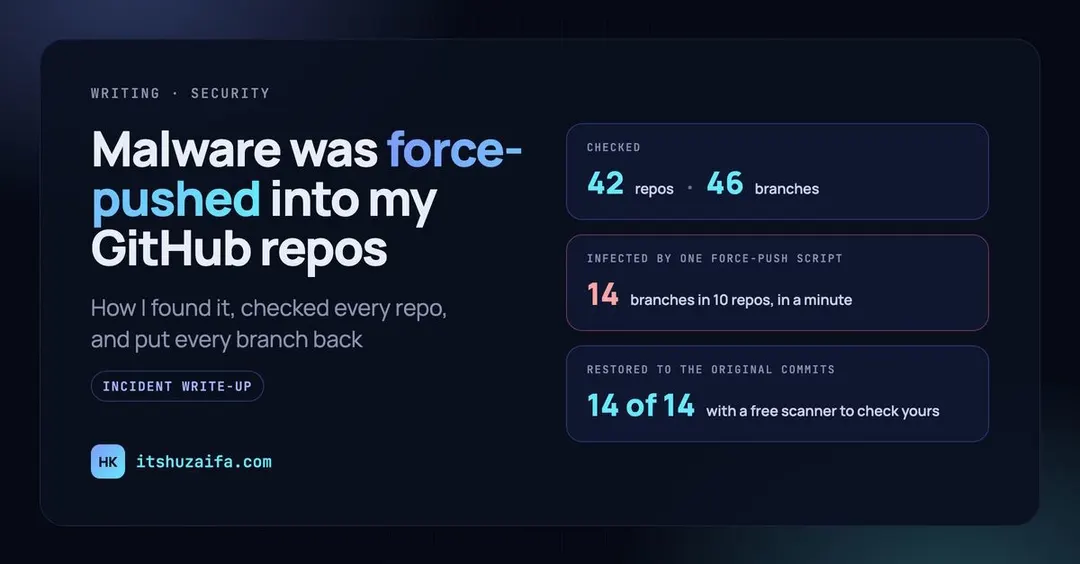
- Заражены 14 веток в 10 из 42 проверенных репозиториев, все force-push за минуту
- В коммит добавлена задача VS Code с runOn folderOpen и скрытый JS под видом шрифта .woff
- В двух JS-проектах код попал в сборку и деплой, секреты пришлось ротировать
- Автор отозвал токен, сменил SSH-ключ и вернул ветки на исходные коммиты
Читать дальше
Безопасность