Мошенники используют Microsoft Teams для доставки вредоносного ПО
Исследователи в области кибербезопасности выявили повторяющуюся схему социальной инженерии в сотнях случаев: злоумышленники через функцию внешних чатов Microsoft Teams выдают себя за ИТ-поддержку и доставляют вредоносное ПО и программы-вымогатели. Атаки используют одноразовые тенанты и одинаковые приёмы имперсонации.
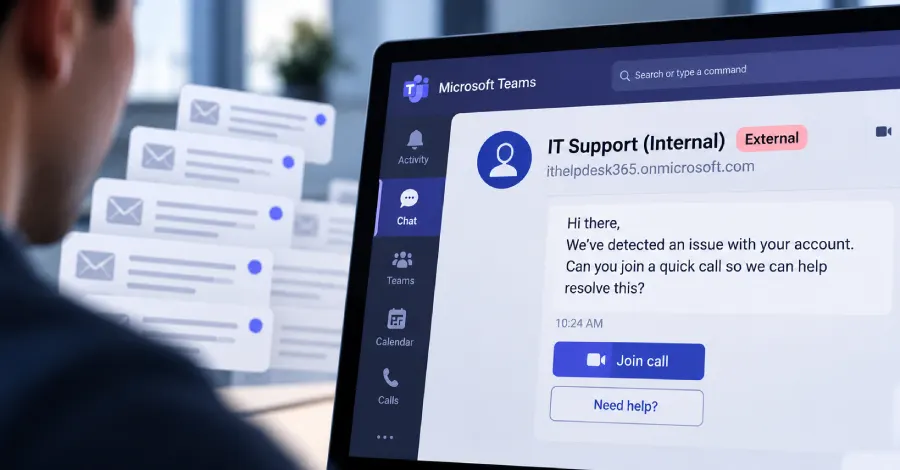
- Схема зафиксирована в сотнях инцидентов с внешними чатами Teams
- Атакующие выдают себя за ИТ-поддержку и доставляют вредоносное ПО
- Используются одни и те же одноразовые тенанты Microsoft
Читать дальше
Безопасность