Хакеры BYOD атаковали больницу UNM и извинились перед пациентами
Группа BYOD заявила о взломе сети Университета Нью-Мексико и больницы UNM, где заявила о компрометации 36 тыс. машин и баз Oracle. Хакеры предложили бесплатные ключи расшифровки для больничного сектора и до $2500 компенсации пострадавшим пациентам; UNM заявила, что ядро систем не пострадало и уступок не было.
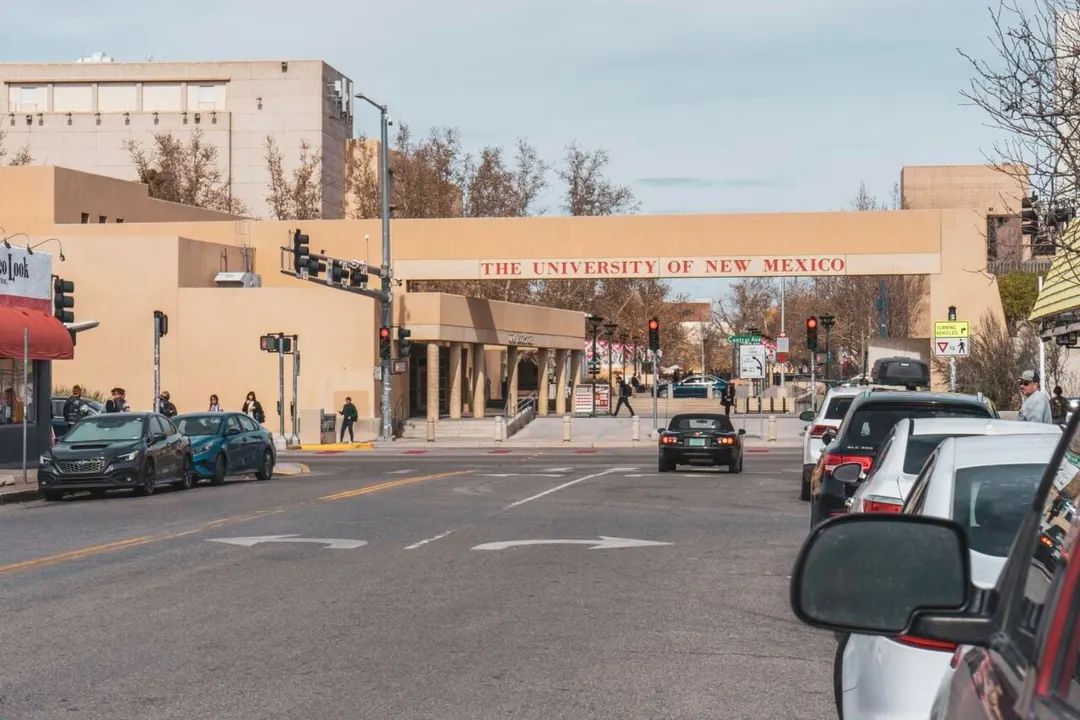
- BYOD заявила о 36 тыс. скомпрометированных машин и базах Oracle HR и Payroll
- Больница UNM на время отключила приём скорой и перенесла операции
- Хакеры предложили до $2500 компенсации пациентам и бесплатные ключи
- UNM: затронуты отдельные устройства, ядро систем и серверы не взломаны
Читать дальше
Безопасность