Ivanti закрыла ещё две уязвимости Connect Secure после атак
Хакеры с начала октября эксплуатируют цепочку из трёх уязвимостей Ivanti Connect Secure для удалённого выполнения кода без аутентификации. 29 октября Ivanti выпустила патчи для CVE-2026-11357 (CVSS 8.8) и CVE-2026-118527, а первую брешь CVE-2026-104935 закрыла 13 октября. Атаку отслеживают как UTA0576.
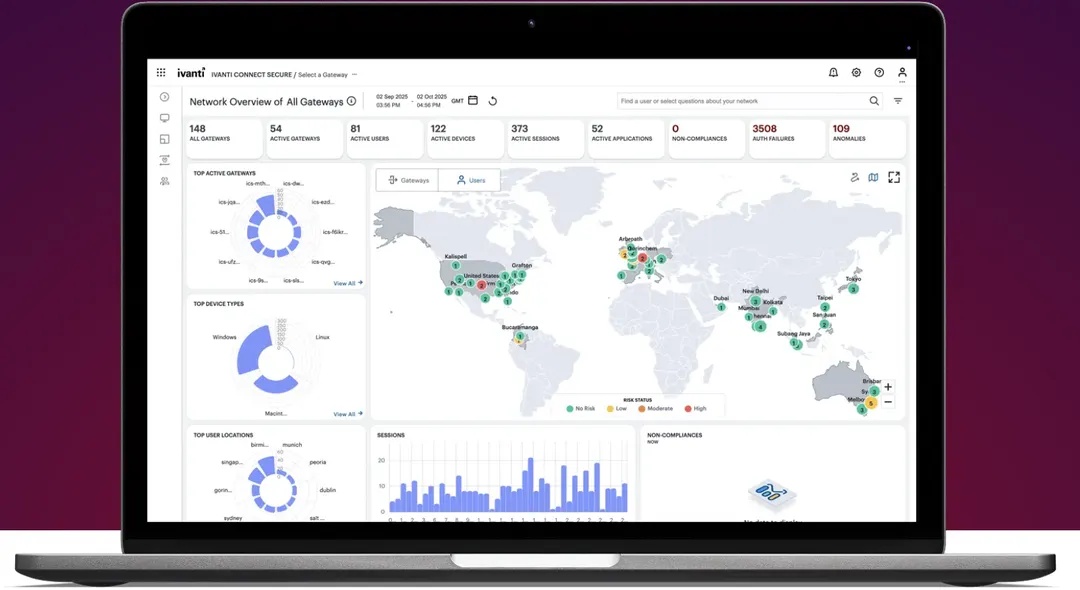
- Цепочка из трёх CVE даёт RCE без аутентификации на VPN-шлюзах Ivanti
- Патчи для CVE-2026-11357 и CVE-2026-118527 вышли 29 октября
- Атакующие крадут учётные данные, данные AD и настройки шлюза
- С 2024 года в каталог CISA KEV внесли 26 уязвимостей Ivanti
Читать дальше
Безопасность