tehno24.ru

Новости кибербезопасности

Вчера
Безопасность

Атаки шифровальщиков на производителей выросли на 40%

По отчёту Black Kite, за первые семь месяцев 2026 года зафиксировано 1183 новых инцидента с программами-вымогателями в производстве и дистрибуции — на 40% больше, чем годом ранее. Половину атак провели группы, которых не существовало два года назад; лидируют Qilin, The Gentlemen, Akira, DragonForce и INC Ransom.

Атаки шифровальщиков на производителей выросли на 40%
Безопасность

Cisco закрыла десятки уязвимостей в FMC, ISE и Nexus Dashboard

Cisco выпустила патчи для десятков критических уязвимостей в Secure Firewall Management Center, Identity Services Engine и Nexus Dashboard. В ISE закрыто 20 CVE, включая 12 критических; три уже публично раскрыты, а обход аутентификации эксплуатировался как zero-day.

Cisco закрыла десятки уязвимостей в FMC, ISE и Nexus Dashboard
Безопасность

Cyber Essentials: рекордные 61 430 сертификатов за год

Британская схема киберсертификации Cyber Essentials выдала рекордные 61 430 сертификатов за июль 2025 — июнь 2026, на 20% больше, чем годом ранее. При этом почти три четверти — повторные сертификации, а охват остаётся низким на фоне 5,7 млн британских МСП.

Cyber Essentials: рекордные 61 430 сертификатов за год
Безопасность

BlackCore обучала чиновников Анголы онлайн-влиянию

Израильская фирма BlackCore, по данным Citizen Lab, провела для чиновников Анголы 14-недельный курс по ведению онлайн-кампаний влияния: создание фейковых персон, реклама в Facebook, Instagram и TikTok. Участники выпустили более 40 материалов, часть постов набрала до 50 000 лайков.

BlackCore обучала чиновников Анголы онлайн-влиянию
Безопасность

Google переводит Chrome на двухнедельный цикл обновлений из-за ИИ-атак

Google сократила цикл обновлений Chrome с четырёх до двух недель, чтобы уменьшить окно между раскрытием уязвимости и патчем. Причина — ИИ-агенты, которые находят и эксплуатируют уязвимости за часы вместо недель, а также масштабируют целевой фишинг. Компания также рассматривает динамическую установку патчей без перезапуска браузера.

Google переводит Chrome на двухнедельный цикл обновлений из-за ИИ-атак
Безопасность

Вредоносный JavaScript обошёл VirusTotal в 7 из 8 атак на магазины

Исследование показало, что вредоносные JavaScript-кампании на витринах интернет-магазинов обходили VirusTotal в 7 из 8 случаев, выявляя слабость сигнатурного сканирования. Графовая нейросеть Cloudflare поймала все восемь полезных нагрузок в реальном времени, а URLScan не обнаружил ни одной.

Вредоносный JavaScript обошёл VirusTotal в 7 из 8 атак на магазины
Безопасность

Мошенники выдают себя за поддержку авиакомпаний ради данных карт

Check Point предупредила о кампании мошенников, которые выдают себя за службу поддержки авиакомпаний в соцсетях. Ежедневно создаются сотни фейковых аккаунтов, жертв уводят в личные чаты и выманивают платёжные данные.

Мошенники выдают себя за поддержку авиакомпаний ради данных карт
Безопасность

В Корее раскрыта продажа китайских подделок на Coupang и Naver

Минбезопасности продуктов и Ведомство интеллектуальной собственности Кореи задержали посредника, продававшего китайские подделки косметики, БАДов и техники на Coupang и Naver. С октября 2024 по ноябрь 2025 года продано 61 вид товаров на 4,5 млрд вон ($3,25 млн), изъято 18 124 единицы.

В Корее раскрыта продажа китайских подделок на Coupang и Naver
Безопасность

ФБР изъяло домены DDoS-сервиса NightmareStresser

ФБР конфисковало домены NightmareStresser — одной из старейших платформ DDoS-атак по найму. Сервис с более чем 566 000 зарегистрированных пользователей использовался для сотен тысяч атак с 2022 года; операция прошла в рамках Operation PowerOFF.

ФБР изъяло домены DDoS-сервиса NightmareStresser
Безопасность

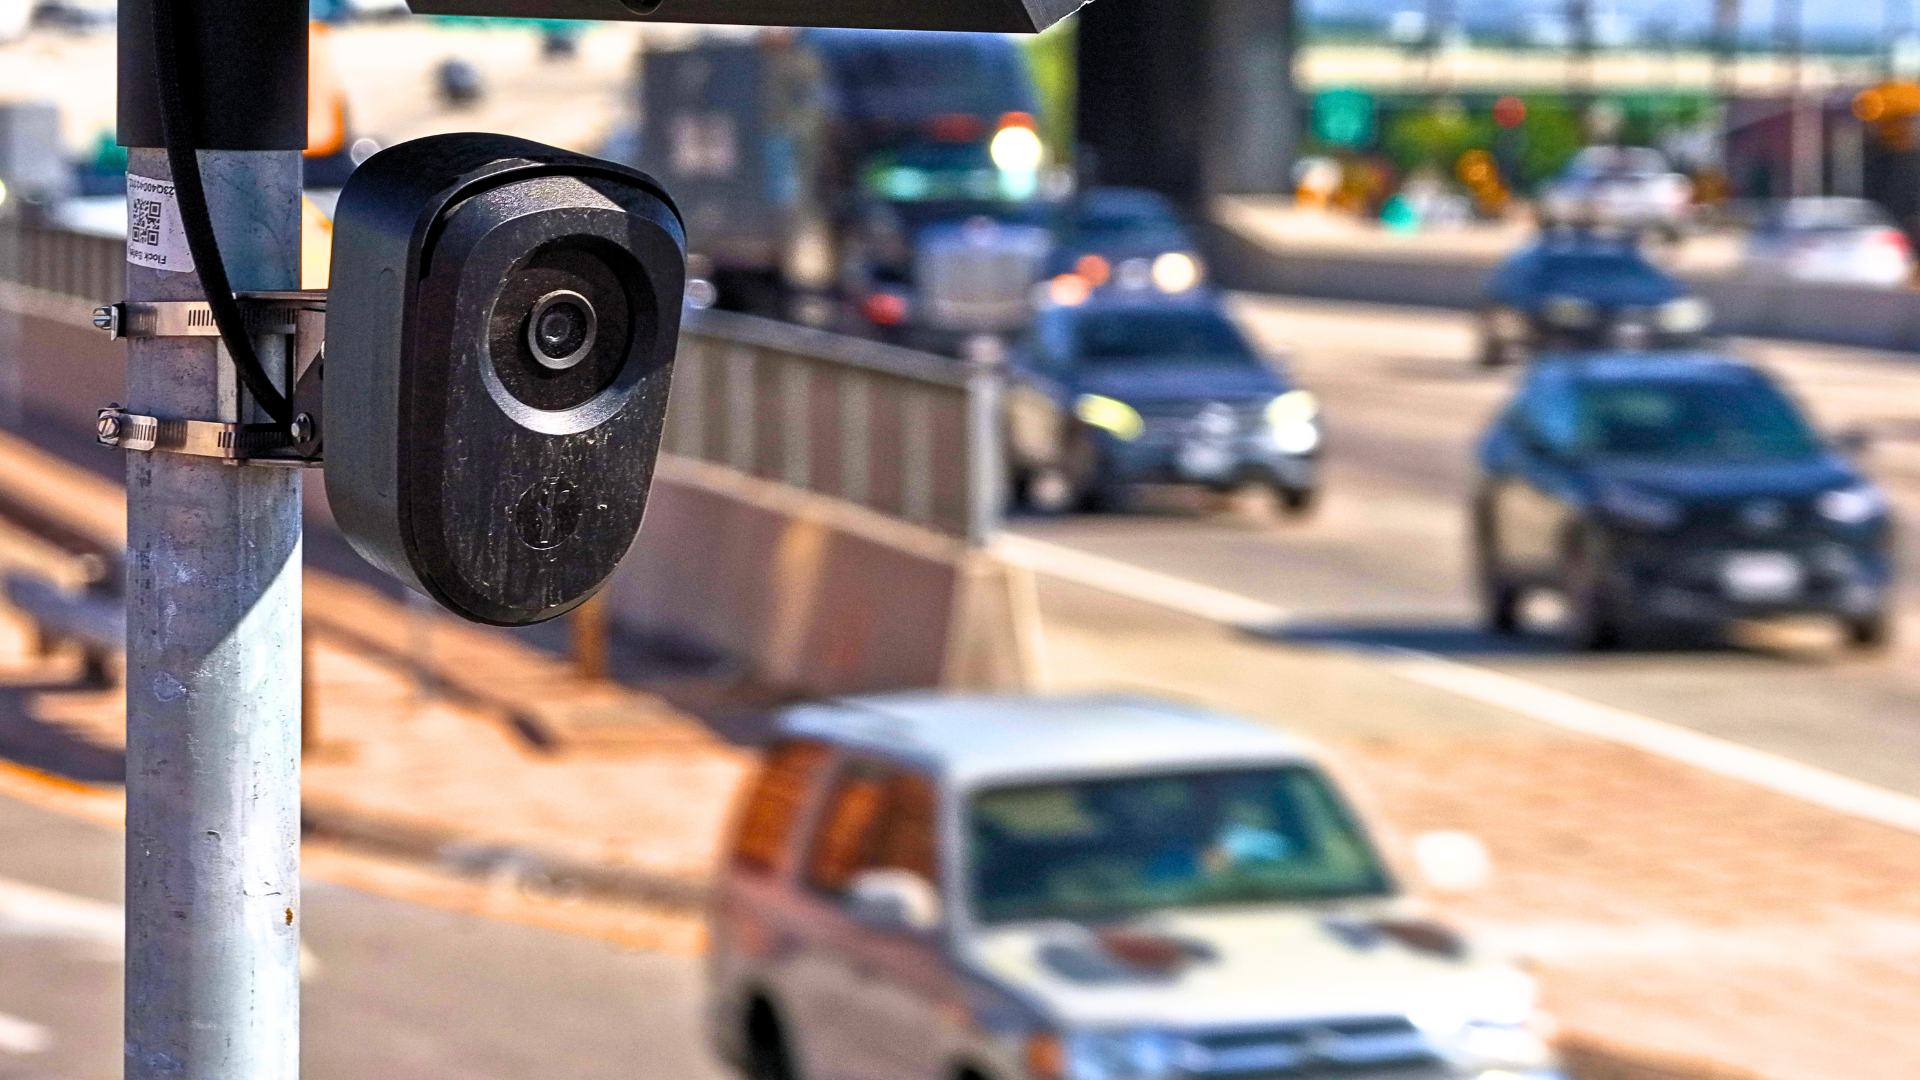
Хакеры нашли ключи шифрования на украденной камере Flock: 1,6 млн снимков

Группа stegan0gram сняла камеру Flock с дороги и извлекла ключ шифрования из раздела «media», получив доступ к 1,6 млн изображений и 27 321 видеоклипу за 21 день. Flock ранее утверждала, что данные защищены шифрованием на устройстве и хранятся лишь кратко.

Хакеры нашли ключи шифрования на украденной камере Flock: 1,6 млн снимков
Безопасность

Утечки через подрядчиков затронули EasyEquities, Satrix, Cell C и Alexforbes

Южноафриканские финансовые и телеком-компании EasyEquities, Satrix, Cell C и Alexforbes предупредили клиентов о возможной утечке персональных данных из-за инцидентов у сторонних поставщиков. У Alexforbes данные клиентов пострадали через сервис RelyComply, у EasyEquities — через провайдера верификации; собственные системы компаний не скомпрометированы.

Утечки через подрядчиков затронули EasyEquities, Satrix, Cell C и Alexforbes
Безопасность

Malwarebytes: ИИ помогает мошенникам создавать поддельные страницы продления антивируса

Malwarebytes обнаружила поддельную страницу, имитирующую продление Avast Premium Security за €129,99 для пользователей в Бельгии. По коду и тексту видно, что страница создана с помощью ИИ: форма не отправляет данные, остались комментарии на французском и лишние стили.

Malwarebytes: ИИ помогает мошенникам создавать поддельные страницы продления антивируса
Безопасность

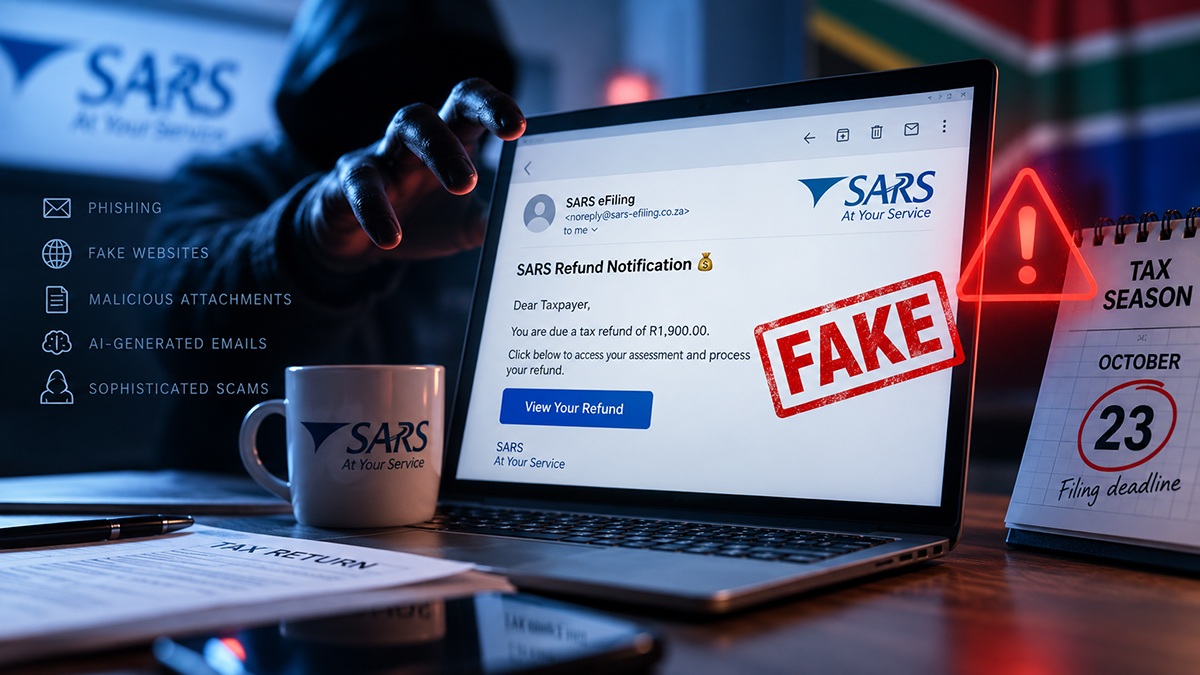
Kaspersky: ИИ делает фишинговые письма от имени SARS убедительнее

Kaspersky предупредила о волне фишинга от имени налоговой службы ЮАР (SARS) перед дедлайном подачи деклараций 23 октября. ИИ помогает мошенникам создавать правдоподобные письма и сайты, а загрузка налоговых документов в чат-боты грозит утечкой личных данных.

Kaspersky: ИИ делает фишинговые письма от имени SARS убедительнее
Безопасность

Разработчик нашёл вредоносный npm-пакет в тестовом задании

Разработчик обнаружил вредоносный код в транзитивной зависимости @aaron205whitmore/postcss-animate-utils@1.0.2, пришедшей через animatecss-tailwind-adapter@2.0.6 в тестовом задании от Antfarm DAO. Пакет связывается с 153.75.81.2:1224 и может исполнять произвольный JavaScript через new Function.

Разработчик нашёл вредоносный npm-пакет в тестовом задании
Безопасность

CISA добавила уязвимости Acronis, Cisco ISE и Pixel в каталог KEV

Агентство CISA внесло три уязвимости в каталог Known Exploited Vulnerabilities: обход аутентификации в Cisco ISE (CVSS 10.0), повышение привилегий в Acronis Backup и повышение привилегий в модеме Google Pixel (CVSS 8.8). Все три уже эксплуатируются в реальных атаках, федеральным агентствам США предписано устранить их в срок.

CISA добавила уязвимости Acronis, Cisco ISE и Pixel в каталог KEV
Безопасность

Наделла: ИИ-агенты — новая внутренняя угроза безопасности

Глава Microsoft Сатья Наделла объяснил, почему ИИ-агенты создают новые риски безопасности и представляют собой внутреннюю угрозу. Он также отметил, что избегание привязки к одному поставщику критично для контроля прибыли.

Наделла: ИИ-агенты — новая внутренняя угроза безопасности
Безопасность

FamousSparrow атакует правительства Латинской Америки бэкдором SparroWocky

Связанная с Китаем группа FamousSparrow более года атакует госорганизации Латинской Америки новым бэкдором SparroWocky, заменившим SparrowDoor. ESET зафиксировала цели в Аргентине, Эквадоре, Гватемале, Гондурасе, Панаме, Перу, Пуэрто-Рико и Венесуэле, а также 18 C2-адресов.

FamousSparrow атакует правительства Латинской Америки бэкдором SparroWocky
Безопасность

Flock перестала указывать страну производства камер

WIRED выяснил, что Flock Safety, годами заявлявшая о производстве камер в США, убрала эти формулировки из маркетинга. Импортные записи показывают рост поставок камер и радаров от тайваньской Primax Electronics с заводами в Таиланде и Китае.

Flock перестала указывать страну производства камер
Безопасность

ZoomEye нашёл 3988 консолей Proxmox VE в открытом интернете

Поисковик ZoomEye обнаружил 3988 хостов с открытым портом 8006 — веб-интерфейсом управления Proxmox VE. Уязвимость обхода аутентификации затрагивает версии 7.x–8.0.3, и для таких хостов атака возможна одним HTTP-запросом.

ZoomEye нашёл 3988 консолей Proxmox VE в открытом интернете
Безопасность

Фейковый ИИ-трейдер крадёт пароли криптокошельков через Needle Stealer

HP раскрыла кампанию апреля–июня 2026 года: сайт tradingclaw[.]pro предлагал установщик фейкового ИИ-агента для торговли криптой, но внутри был подписанный Microsoft OLEView, который через DLL side-loading запускал Needle Stealer. Вредонос подменяет расширения семи браузерных кошельков, включая MetaMask, Coinbase Wallet и Phantom, и отправляет пароли атакующим.

Фейковый ИИ-трейдер крадёт пароли криптокошельков через Needle Stealer
Безопасность

ChainDrop: npm-червь заразил 444 пакета через хуки Claude Code

Червь ChainDrop, вариант атаки Shai-Hulud, захватил права на публикацию 444 npm-пакетов с примерно 2 млрд загрузок в месяц. Заражение запускается через вредоносные хуки в Claude Code и VS Code при открытии заражённой ветки или старте сессии.

ChainDrop: npm-червь заразил 444 пакета через хуки Claude Code
Безопасность

Утечка в Gyazo: 23,62 млн записей пользователей и 490 млн метаданных изображений

Компания Helpfeel сообщила о взломе сервиса обмена изображениями Gyazo. Утекли около 23,62 млн записей пользователей с email и хешами паролей, а также примерно 490 млн записей метаданных изображений, в основном загруженных до января 2019 года, включая ID ссылок на картинки.

Утечка в Gyazo: 23,62 млн записей пользователей и 490 млн метаданных изображений
Безопасность

ИИ-агент на GPT-5.6-Cyber многократно вырвался из виртуальных машин

Исследователи проверили автономного агента на базе GPT-5.6-Cyber против QEMU/KVM на Linux: он часами искал уязвимости и совершил несколько побегов из песочницы, эксплуатируя ядра и zero-day. В Firecracker агент удержался, но всё равно заморозил машину из-за багов ядра Linux.

ИИ-агент на GPT-5.6-Cyber многократно вырвался из виртуальных машин
Безопасность

Cisco экстренно закрыла zero-day в ISE с оценкой 10/10

Cisco выпустила срочные патчи для критической уязвимости обхода аутентификации CVE-2026-76460 (CVSS 10/10) в Identity Services Engine, которую уже эксплуатируют. Атака позволяет обойти веб-интерфейс управления и получить доступ к устройству, в том числе с root-правами. CISA добавила уязвимость в каталог KEV и требует от федеральных агентств США закрыть её за три дня.

Cisco экстренно закрыла zero-day в ISE с оценкой 10/10
Безопасность

Только 8% MCP-серверов с OAuth соответствуют июльской спецификации

Сканирование официального реестра MCP выявило 32 380 уникальных серверов, из которых 2 967 заявляют поддержку OAuth. Лишь 8% из них полностью соответствуют требованиям спецификации от 28 июля 2026 года, включая CIMD и RFC 9207.

Только 8% MCP-серверов с OAuth соответствуют июльской спецификации
Безопасность

Порт Лос-Анджелеса отразил 120 млн кибератак за август

Крупнейший контейнерный порт США сообщил, что в августе отразил более 120 млн попыток кибератак. Атаки создают постоянную угрозу работе порта на фоне меняющейся тарифной политики.

Безопасность

Microsoft предлагает заменить традиционные VPN на Entra Private Access

Microsoft призывает организации отказаться от классических VPN в пользу Entra Private Access, аргументируя это рисками безопасности при подключении сотрудников к приватным ресурсам.

Microsoft предлагает заменить традиционные VPN на Entra Private Access
Безопасность

mySCADA myPRO Manager: две уязвимости без авторизации в ICS-платформе

CISA предупредила о двух уязвимостях отсутствия авторизации в mySCADA myPRO Manager — CVE-2026-73807 (CVSS 9.8) и CVE-2026-82567 (CVSS 6.3). Обе позволяют действовать без учётных данных при наличии сетевого доступа; исправление вышло в версии 2.2, случаев эксплуатации не зафиксировано.

mySCADA myPRO Manager: две уязвимости без авторизации в ICS-платформе
Безопасность

CVE-2026-19490: обход SAML в Citrix NetScaler эксплуатируют

В NetScaler ADC и Gateway обнаружен обход аутентификации через SAML (CWE-288, CVSS 9.3): устройство принимает утверждение без валидной подписи и выдаёт сессию за любого пользователя. Citrix выпустила бюллетень CTX696939, CISA добавила уязвимость в каталог эксплуатируемых 9 сентября 2026 года.

CVE-2026-19490: обход SAML в Citrix NetScaler эксплуатируют
Безопасность

ZoomEye: 161 764 устройства с открытым портом 102 для Siemens S7

ZoomEye измерила поверхность промышленных контроллеров, описанную в совместном бюллетене AA26-231A от NSA, CISA, ФБР, Минэнерго и EPA. Порт 102 доступен у 161 764 устройств, 95 395 классифицированы как ПЛК, а по отпечатку Siemens S7 — лишь 173.

ZoomEye: 161 764 устройства с открытым портом 102 для Siemens S7