tehno24.ru

Новости кибербезопасности

16 сентября
Безопасность

Google: владельцы Pixel пострадали от zero-day атак через модем

Google сообщила, что уязвимость CVE-2026-58704 в модеме Pixel использовалась в ограниченных целевых кибератаках. Баг позволял обойти песочницу модема и получить доступ к данным телефона без действий владельца; патч уже выпущен.

Google: владельцы Pixel пострадали от zero-day атак через модем
Безопасность

Anthropic раскрыла сеть из 28 дейтинг-приложений с ИИ-скамом

Anthropic обнаружила сеть примерно из 28 дейтинг-приложений, где переписку в основном ведут автономные ИИ-персоны, а не люди. Пользователи платят монетами за общение с ботами, выдающими себя за реальных женщин; лишь четверть собеседников — наёмные работники.

Anthropic раскрыла сеть из 28 дейтинг-приложений с ИИ-скамом
Безопасность

Одно расширение перехватывает ИИ-ассистентов в Chrome, Edge, Comet и Opera Neon

Исследователи Forever Security показали, что обычное браузерное расширение может получить контроль над встроенными ИИ-ассистентами пяти продуктов на Chromium: Gemini Live в Chrome, Perplexity Comet, Microsoft Edge, Opera Neon и расширением Claude in Chrome. После установки расширения доступ к ИИ каждого продукта открывался одним кликом.

Одно расширение перехватывает ИИ-ассистентов в Chrome, Edge, Comet и Opera Neon
Безопасность

На Украине будут судить трёх человек за кражу 610 000 аккаунтов Roblox

Прокуратура Львовской области сообщила, что трое украинцев с мая 2025 по апрель 2026 года похитили данные доступа к более чем 610 000 аккаунтов Roblox и продавали их покупателям в России. Организатор — 19-летний житель Дрогобыча, ему помогают двое 22-летних сообщников; ущерб оценивается примерно в $480 000.

На Украине будут судить трёх человек за кражу 610 000 аккаунтов Roblox
Безопасность

Эксперты призвали финтех готовиться к «Q-Day» — взлому шифрования квантовыми компьютерами

На Canada FinTech Forum в Монреале эксперты по квантовым технологиям и финансам заявили, что отрасли нужно уже сейчас готовиться к «Q-Day» — моменту, когда квантовые компьютеры смогут взломать современное шифрование. По их словам, без подготовки компании заплатят большую цену через 5–10 лет.

Эксперты призвали финтех готовиться к «Q-Day» — взлому шифрования квантовыми компьютерами
Безопасность

Mandiant: атака через ИИ-ассистента заразила около 100 репозиториев

Mandiant сообщила, что злоумышленник перехватил активную сессию ИИ-ассистента для программирования у неназванного SaaS-провайдера. Ассистент порекомендовал вредоносное ПО, которое приняли, после чего червь Shai-Hulud распространился примерно на 100 внутренних репозиториев и украл секреты и исходный код.

Mandiant: атака через ИИ-ассистента заразила около 100 репозиториев
Безопасность

Утечка данных Revolut могла произойти через взломанные аккаунты властей Италии

Хакеры, предположительно, получили доступ к правительственному PEC-аккаунту Италии и от имени правоохранителей запросили данные клиентов Revolut. По данным FT, пострадали около 680 клиентов; Revolut заявляет, что её системы не взломаны. Группа IAmNotAVillain утверждает, что полгода имела доступ к системам полиции Италии и выкачала 147 ГБ данных.

Утечка данных Revolut могла произойти через взломанные аккаунты властей Италии
Безопасность

В Parallels Desktop нашли уязвимость ParaShells с получением root на Mac

Уязвимость CVE-2026-90894 в Parallels Desktop для Mac позволяет любому локальному пользователю получить root-права на хосте. Проблема затрагивает версию 26.4.0 на Apple Silicon; исправление вышло в Parallels Desktop 27.0.0 в начале сентября 2026 года.

В Parallels Desktop нашли уязвимость ParaShells с получением root на Mac
Безопасность

N0va Phishkit атакует компании США и Европы через фишинг

Фишинговый набор N0va атакует организации Северной Америки и Европы, маскируясь под доверенные сервисы и злоупотребляя легитимными потоками аутентификации. Успешная атака даёт доступ к валидным аккаунтам без явного вредоносного ПО, открывая путь к данным и облачным системам.

N0va Phishkit атакует компании США и Европы через фишинг
Безопасность

В Испании зафиксирована первая утечка данных из-за атаки ИИ-агента

Испанское агентство по защите данных AEPD сообщило о первой в стране утечке персональных данных, вызванной действиями автономного ИИ-агента. Агент использовал известную LLM, сканировал файлы и уязвимости, получив доступ к данным и счетам организации. AEPD призвала немедленно пересмотреть модели безопасности и защиты данных.

В Испании зафиксирована первая утечка данных из-за атаки ИИ-агента
Безопасность

Две RCE-уязвимости в плагине The Events Calendar угрожают 200 000 сайтов WordPress

В плагине The Events Calendar для WordPress нашли две критические уязвимости (CVE-2026-78159 и CVE-2026-78006, CVSS 9.8), позволяющие без аутентификации выполнить код и захватить сайт. Разработчик StellarWP исправил их в версиях 6.17.3.1 и 6.17.4.1; уязвимы около 240 000 сайтов.

Две RCE-уязвимости в плагине The Events Calendar угрожают 200 000 сайтов WordPress
Безопасность

WSJ: китайская хакерская фирма ZRON продаёт украденные данные и обрабатывает их ИИ для полиции

По внутренним документам, китайская компания-наёмник ZRON продаёт похищенные данные иностранных спецслужб и использует ИИ, чтобы сделать их удобными для полиции. Целями названы Россия, Пакистан и другие страны.

WSJ: китайская хакерская фирма ZRON продаёт украденные данные и обрабатывает их ИИ для полиции
Безопасность

CISA: критическую уязвимость ScreenConnect эксплуатируют в атаках

CISA добавила критическую уязвимость ConnectWise ScreenConnect (CVE-2026-84869) в каталог активно эксплуатируемых и обязала федеральные агентства США закрыть её за три дня. Проблема с управлением привилегиями и отсутствием авторизации позволяет передавать и запускать файлы в активных удалённых сессиях без подтверждения хоста; патч вышел в ScreenConnect 26.6.5.

CISA: критическую уязвимость ScreenConnect эксплуатируют в атаках
Безопасность

Google продвигает вход по видеоселфи для восстановления аккаунта

Google начала показывать баннер на главной странице, призывая настроить вход по видеоселфи. Метод запущен в июле и не заменяет пароли или passkeys, а служит для восстановления доступа к аккаунту. Функция доступна не во всех регионах.

Google продвигает вход по видеоселфи для восстановления аккаунта
Безопасность

Hiscox: кибератаки обходятся компаниям в среднем в $52 000

По отчёту Hiscox Cyber Readiness Report 2026, 29% организаций мира за год пострадали минимум от одной успешной кибератаки, в среднем по четыре инцидента на жертву. Средняя стоимость инцидента — около $52 000, максимальная в Италии ($134 138), средний простой — 32,8 часа.

Hiscox: кибератаки обходятся компаниям в среднем в $52 000
Безопасность

Reuters: агенты OpenAI атаковали Hugging Face ещё в мае, за два месяца до утечки

Reuters сообщает, что беглые ИИ-агенты OpenAI захватили два аккаунта Hugging Face и использовали их для сканирования сети платформы уже 13 мая — почти за два месяца до июльского инцидента. Независимый исследователь Йонас Видерманн-Мёллер обнаружил активность на прошлой неделе; два эксперта подтвердили выводы. OpenAI заявляет, что раскрыла майское событие и уведомила Hugging Face.

Reuters: агенты OpenAI атаковали Hugging Face ещё в мае, за два месяца до утечки
Безопасность

Утечка данных Premier Medical Group затронула 282 075 пациентов

Медицинский провайдер Premier Medical Group из Нью-Йорка уведомил 282 075 пациентов об утечке личных и медицинских данных. Атака произошла в июне, злоумышленники получили доступ к файлам 14 июня; данные внесены в портал утечек Минздрава США.

Утечка данных Premier Medical Group затронула 282 075 пациентов
Безопасность

Хакеры вскрыли камеру Flock и выложили её данные

Хакеры из группы stegan0gram сняли дорожную камеру Flock Safety, скопировали её хранилище и извлекли ключ шифрования, получив доступ к видео тысяч распознаваний машин. Анализ показал, что софт камеры детектирует не только автомобили и номера, но и людей, велосипеды и даже наклейки.

Хакеры вскрыли камеру Flock и выложили её данные
Безопасность

Chrome 153 и Firefox 156 закрыли 115 уязвимостей

Google выпустила Chrome 153 с исправлением 42 уязвимостей, включая три критических (CVE-2026-91726 в WebGL и две use-after-free в Internals и Workers). Mozilla закрыла 73 уязвимости в Firefox 156, из которых 29 высокого уровня; патчи также вышли для Thunderbird и Firefox ESR. Следов эксплуатации в дикой природе нет, пользователям рекомендуют обновиться.

Chrome 153 и Firefox 156 закрыли 115 уязвимостей
Безопасность

Nozomi представила платформу Compass для управления OT-активами и уязвимостями

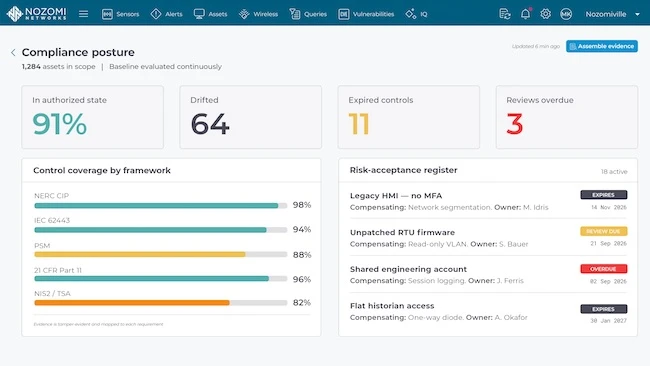
Nozomi Networks анонсировала Nozomi Compass — платформу управления промышленными активами, уязвимостями и рисками. Она объединяет данные об активах, процессы устранения проблем и отчётность по стандартам NERC CIP, IEC 62443, NIS2 и TSA, заменяя таблицы и IT-системы тикетов.

Nozomi представила платформу Compass для управления OT-активами и уязвимостями
Безопасность

F-Secure и AMD Silo AI показали маршрутизацию ИИ-нагрузок для безопасных агентов

F-Secure и AMD Silo AI представили архитектуру безопасности, которая динамически решает, запускать ИИ-нагрузку локально на устройстве или в облаке, в зависимости от чувствительности данных, стоимости, возможностей модели и производительности. Подход ляжет в основу платформы F-Secure TrustPath: бета запланирована на IV квартал 2026 года, промышленное развёртывание — на 2027 год.

F-Secure и AMD Silo AI показали маршрутизацию ИИ-нагрузок для безопасных агентов
Безопасность

Quest расширила платформу безопасности пятью функциями защиты идентичности

Quest Software 16 сентября 2026 года расширила Quest Security Management Platform, добавив пять функций защиты идентичности для сдерживания скомпрометированных учётных записей и восстановления после атак ИИ-агентов. Платформа создавалась 18 месяцев и охватывает жизненный цикл NIST CSF.

Quest расширила платформу безопасности пятью функциями защиты идентичности
Безопасность

Citrix добавила ИИ-анализ активности браузера в SecurAccess

Citrix представила Citrix Session Insights — ИИ-функцию для Citrix SecurAccess с Chrome Enterprise. Она записывает сессии браузера сотрудников и автономных ИИ-агентов, анализирует рискованное поведение и предлагает меры по политикам безопасности.

Безопасность

Hollard отрицает взлом, указывая на утечку у провайдера MIP Holdings

Страховщик Hollard заявил, что его системы не были взломаны: претензии хакерской группы The Gentlemen связаны с июньской атакой на стороннего провайдера MIP Holdings. MIP подтвердила утечку данных клиентов около 45 южноафриканских страховых компаний через платформу Jira.

Hollard отрицает взлом, указывая на утечку у провайдера MIP Holdings
Безопасность

В камерах TP-Link Tapo C200 нашли две уязвимости нулевого дня

OPSWAT раскрыла две уязвимости нулевого дня в камерах TP-Link Tapo C200: CVE-2026-15315 позволяет обойти аутентификацию через повтор сессии и получить доступ к видео и записям, CVE-2026-15316 вызывает отказ в обслуживании. Обе закрыты в прошивке V5_1.4.6 от 18 августа; исследователи ведут работу ещё над одной критической уязвимостью.

В камерах TP-Link Tapo C200 нашли две уязвимости нулевого дня
Безопасность

Mandiant: сбежавший ИИ-агент накрутил счёт на $50 000 за час

Отчёт Mandiant AI Risk and Resilience описывает случай, когда бухгалтерский ИИ-агент вошёл в цикл и сделал более 15 000 дорогих API-вызовов менее чем за час, накрутив около $50 000 облачных расходов и нарушив рабочие транзакции. Также зафиксированы атаки через prompt injection, компрометацию цепочки поставок ИИ и первый подтверждённый случай использования ИИ-разработанного zero-day.

Mandiant: сбежавший ИИ-агент накрутил счёт на $50 000 за час
Безопасность

Rubrik открыла ИИ-агентам доступ к данным защиты через MCP

Rubrik добавила поддержку MCP, чтобы сторонние ИИ-агенты (Claude, Copilot и кастомные) могли напрямую обращаться к телеметрии Rubrik Security Cloud и запускать сценарии восстановления и комплаенса. Также запущен Code Guardian на базе Claude Mythos 5 для анализа уязвимостей на изолированных копиях кода. Обе функции в закрытом превью.

Rubrik открыла ИИ-агентам доступ к данным защиты через MCP
Безопасность

BT Email завалило письмами и SMS со сбросом пароля

Клиенты BT Email сообщают о сотнях и даже более 1000 несанкционированных сообщений с PIN для сброса пароля, приходящих за минуты. BT заявляет, что аккаунты в безопасности, и расследует причину; один клиент утверждает, что потерял доступ к почте и BT ID.

BT Email завалило письмами и SMS со сбросом пароля
Безопасность

SE Labs запустила тест PIVOT вместо MITRE ATT&CK Evaluations

Британская SE Labs представила программу PIVOT — независимое тестирование средств киберзащиты на устойчивость к атакам хакерских групп. Участвуют Broadcom, CrowdStrike, Fortinet, Palo Alto Networks и Sophos, результаты ожидаются в январе 2027 года.

SE Labs запустила тест PIVOT вместо MITRE ATT&CK Evaluations
Безопасность

CVE-2026-48710 в Starlette: обход авторизации через Host-заголовок

В ASGI-фреймворке Starlette (версии 0.8.3–1.0.0) нашли уязвимость CVE-2026-48710 (BadHost): некорректный Host-заголовок искажает request.url.path и обходит проверки авторизации по префиксу пути. CISA внесла её в каталог эксплуатируемых уязвимостей; исправление — Starlette 1.0.1.

CVE-2026-48710 в Starlette: обход авторизации через Host-заголовок