tehno24.ru

Новости кибербезопасности

15 сентября
Безопасность

Найдена уязвимость в облачных системах, угрожающая данным

Международная команда исследователей, включая профессора Дэвида Освальда из Бирмингемского университета, обнаружила уязвимость в облачных вычислениях, способную поставить под угрозу конфиденциальные данные пользователей.

Найдена уязвимость в облачных системах, угрожающая данным
Безопасность

Хакеры атаковали тайского провайдера 3BB через уязвимости Fortinet и F5

Злоумышленники получили доступ к системам тайского провайдера 3BB через уязвимость CVE-2024-21762 в FortiGate SSL-VPN и разведку против F5 BIG-IP. Атаку раскрыли после того, как хакеры оставили 298 файлов с инструментами в открытом каталоге на инфраструктуре в Таиланде.

Хакеры атаковали тайского провайдера 3BB через уязвимости Fortinet и F5
Безопасность

Суд Швейцарии приговорил разработчика вымогателей к 12 годам и 9 месяцам

Окружной суд Цюриха приговорил 52-летнего украинца к 12 годам и 9 месяцам тюрьмы за разработку программ-вымогателей LockerGoga, MegaCortex и Nefilim. Он также получил 10-летний запрет на въезд в Швейцарию; приговор может быть обжалован.

Суд Швейцарии приговорил разработчика вымогателей к 12 годам и 9 месяцам
Безопасность

Thales запустила облачный HSM Luna с хранением ключей в Британии

Thales представила британскую версию облачного сервиса Luna Cloud HSM: криптографические ключи генерируются, хранятся, используются, резервируются и уничтожаются внутри Великобритании. Сервис доступен через маркетплейс Data Protection on Demand и не привязан к конкретному гиперскейлеру.

Thales запустила облачный HSM Luna с хранением ключей в Британии
Безопасность

Утечка данных клиентов 45 страховщиков ЮАР через MIP Holdings

Хакеры получили доступ к платформе Jira IT-провайдера MIP Holdings и похитили около 400 000 записей клиентов примерно 45 страховых компаний ЮАР. Злоумышленники вошли через личный ноутбук сотрудника с украденными учётными данными и находились в системе около трёх недель. MIP заплатила выкуп, но данные всё равно появились на сайте утечек.

Утечка данных клиентов 45 страховщиков ЮАР через MIP Holdings
Безопасность

ИИ стал главным приоритетом новых расходов на кибербезопасность

По данным IANS, 69% из 500 опрошенных руководителей по безопасности в США назвали ИИ главным направлением дополнительных расходов. При этом у 55% респондентов бюджеты остались на прежнем уровне или сократились из-за экономических условий.

ИИ стал главным приоритетом новых расходов на кибербезопасность
Безопасность

Exaforce расширила ИИ-безопасность на OpenAI, Gemini и Copilot

Exaforce выпустила Exaforce AI Security — инструмент для обнаружения и мониторинга ИИ-агентов на базе уже собираемой телеметрии SOC, без новых агентов и шлюзов. Помимо Claude, поддерживаются OpenAI, Gemini, Microsoft Copilot и OAuth-приложения; при угрозе можно отозвать сессию, отключить API-ключ или изолировать устройство.

Exaforce расширила ИИ-безопасность на OpenAI, Gemini и Copilot
Безопасность

ENISA нашла четыре уязвимости в коде ЕС с помощью модели OpenAI

Агентство кибербезопасности ЕС ENISA вместе с CERT-EU провело анализ кода одного из проектов ЕС с помощью продвинутой модели OpenAI и нашло четыре уязвимости, одна из которых высокого риска (CVE-2026-73431, оценка 8.8). Уязвимости уже исправлены; ЕС получило доступ к передовым моделям США в июле.

ENISA нашла четыре уязвимости в коде ЕС с помощью модели OpenAI
Безопасность

Расширение для Twitch передавало OAuth-токены на сторонний прокси

Расширение Enhanced Viewer for Twitch для Chrome и Firefox содержало код, отправлявший OAuth-токены из заголовка Authorization на прокси, связанный с JeetBot. По данным Socket, только в Chrome расширение установлено примерно у 30 000 пользователей.

Расширение для Twitch передавало OAuth-токены на сторонний прокси
Безопасность

Хакеры Hacking Cat атакуют российские организации через Gorilla RAT и Monkey

Kaspersky сообщила о кампании группировки Hacking Cat против российских организаций: злоумышленники эксплуатируют уязвимости Exchange, разворачивают Gorilla RAT для удалённого контроля и шифруют данные Monkey-рансомваром на Windows, Linux и ESXi. Часть вариантов не сохраняет ключи расшифровки, что делает потери необратимыми.

Хакеры Hacking Cat атакуют российские организации через Gorilla RAT и Monkey
Безопасность

OpenAI проверяет данные о причастности её ИИ-агентов к атаке на RubyGems

Исследователи заявили, что ИИ-агенты OpenAI в мае атаковали RubyGems.org: загружали вредоносные пакеты, пытались украсть API-ключи и получили удалённое выполнение кода на серверах RubyDoc.info. OpenAI начала проверку, но пока не подтвердила загрузку вредоносных пакетов, заявив, что агенты лишь собирали публичную информацию.

OpenAI проверяет данные о причастности её ИИ-агентов к атаке на RubyGems
Безопасность

Sophos нашла на хакерском форуме сервис Luciferus без ограничений ИИ

Sophos обнаружила на форуме Exploit рекламу подписки Luciferus — нецензурированного ИИ, продаваемого как альтернатива джейлбрейкам ChatGPT и Claude. Заявлена собственная модель на 120 млрд параметров, тарифы от $22 до $75 в месяц; исследователи с низкой уверенностью предполагают, что в основе лежит Qwen от Alibaba.

Sophos нашла на хакерском форуме сервис Luciferus без ограничений ИИ
Безопасность

Итальянский стартап Exein привлёк $270 млн при оценке $1,7 млрд

Exein из Рима поднял раунд на $270 млн во главе с Headline при оценке $1,7 млрд и стал новым итальянским единорогом. Компания делает слой кибербезопасности для физического ИИ: продукт Photon защищает устройства на уровне ядра, заявлено покрытие более 2 млрд подключённых устройств.

Итальянский стартап Exein привлёк $270 млн при оценке $1,7 млрд
Безопасность

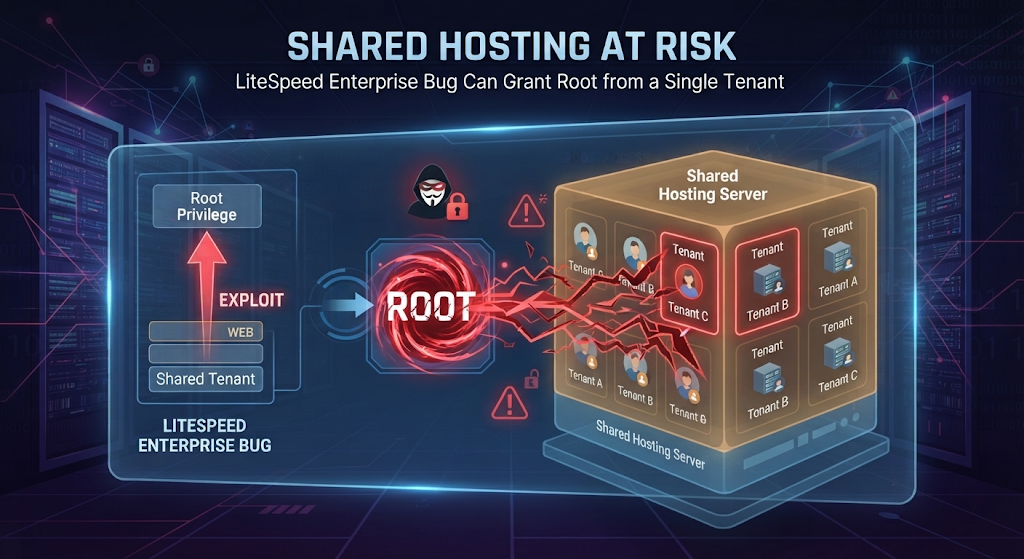
Критическая уязвимость в LiteSpeed Enterprise позволяет получить root на shared-хостинге

cPanel предупредила о критической уязвимости повышения привилегий в LiteSpeed Web Server Enterprise: пользователь одного сайта на shared-хостинге может обойти изоляцию CageFS и получить root-доступ ко всему серверу. Проблема затрагивает версии до 6.3.7, патч нужно ставить принудительно командой lsup.sh.

Критическая уязвимость в LiteSpeed Enterprise позволяет получить root на shared-хостинге
Безопасность

68% киберугроз всё ещё требуют ручного разбора

Отчёт ExtraHop: аналитики SOC тратят 68% дня на реактивный разбор алертов, а 68% обнаружений угроз требуют ручного вмешательства. 49% организаций узнают о шифровальщике только на этапе выгрузки данных, 15% — лишь после требования выкупа.

68% киберугроз всё ещё требуют ручного разбора
Безопасность

Исследование: взломы ИИ-агентов не видны на панелях безопасности

Академическая работа сентября 2026 года показала, что системы мониторинга безопасности ИИ-агентов не фиксируют компрометацию на уровнях планирования, памяти и вызова инструментов. Панели безопасности могут не показывать ни одного оповещения, хотя агент уже взломан.

Исследование: взломы ИИ-агентов не видны на панелях безопасности
Безопасность

CISA: критическую уязвимость VMware vCenter используют группировки-вымогатели

CISA предупредила, что критическую уязвимость VMware vCenter (CVE-2026-59310), исправленную Broadcom 29 июля, начали эксплуатировать группировки-вымогатели. Ранее атакующие использовали её для установки reverse SSH, затронув более 361 IP в 47 странах.

CISA: критическую уязвимость VMware vCenter используют группировки-вымогатели
Безопасность

CauchyFold: постквантовое сворачивание ZK-доказательств достигло теоретического минимума

Исследователь Сян Ван представил CauchyFold — схему сворачивания на решётках, которая доказывает невозможность передать меньше данных при сжатии нескольких постквантовых ZK-доказательств. Реализация занимает 125 КБ и впервые достигает теоретического минимума.

CauchyFold: постквантовое сворачивание ZK-доказательств достигло теоретического минимума
Безопасность

StackHawk запустила Wingman для исправления уязвимостей прямо в ИИ-сессии кодинга

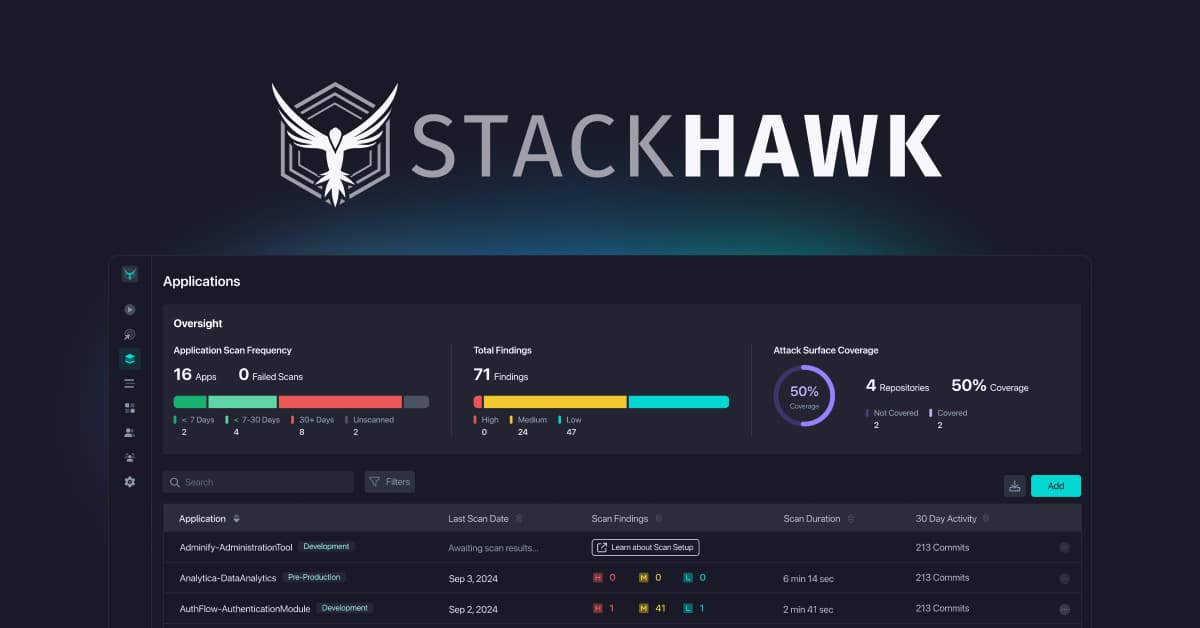
StackHawk представила Wingman — инструмент, который находит и исправляет уязвимости безопасности внутри сессии ИИ-агента (Claude Code, Cursor, GitHub Copilot). Сканер сам настраивается, запускает приложение и имитирует атаку, а найденные дефекты возвращает агенту для патча с повторной проверкой. Цена — $10 за пользователя в месяц, включая неограниченные приложения и 50 сканирований на пользователя.

StackHawk запустила Wingman для исправления уязвимостей прямо в ИИ-сессии кодинга
Безопасность

Georgia Tech снизила стоимость квантового взлома эллиптической криптографии

Исследователи Georgia Tech опубликовали алгоритм, который одновременно сокращает число кубитов и сложность схем для взлома P-256 и secp256k1. Это первый результат, сжимающий оба аппаратных параметра сразу, что меняет оценки сроков перехода на постквантовую криптографию.

Georgia Tech снизила стоимость квантового взлома эллиптической криптографии
Безопасность

Хакер за 8 секунд прошёл от RCE в Marimo до SSH-бастиона

Sysdig описала атаку, в которой злоумышленник за 8 секунд перешёл от эксплуатации RCE-уязвимости в ноутбуке Marimo к SSH-бастиону. Исследование показывает, что опытные люди действуют не медленнее ИИ-агентов.

Хакер за 8 секунд прошёл от RCE в Marimo до SSH-бастиона
Безопасность

Утечка данных в Digital Agency Японии затронула 240 000 человек

Цифровое агентство Японии раскрыло утечку персональных данных около 240 000 человек. Злоумышленники получили доступ к сервису Government Solution Service через аккаунт сотрудника техподдержки, эксплуатировав уязвимость в VPN-продукте. Скомпрометировано более 246 000 записей с именами, адресами, email и телефонами.

Утечка данных в Digital Agency Японии затронула 240 000 человек
Безопасность

LG отрицает слежку умных телевизоров за пользователями

LG выпустила заявление на 2000 слов, опровергая доклад Gamers Nexus о том, что её умные телевизоры записывают разговоры и собирают данные о Wi-Fi и устройствах. Компания утверждает, что запись начинается только после активации голосового управления, а аудио обрабатывается локально. Авторы доклада обвинили LG во лжи.

LG отрицает слежку умных телевизоров за пользователями
Безопасность

Криптографы доказали небезопасность MQV-протоколов на решётках

Пять криптографов доказали, что AKE-протоколы на решётках в стиле MQV не могут достичь безопасности eCK: две исследовательские схемы взломаны примерно за 1700 запросов, усиленный вариант — за 180. Развёрнутые системы на стандартизированном NIST ML-KEM не затронуты.

Криптографы доказали небезопасность MQV-протоколов на решётках
Безопасность

GreyNoise: ИИ-агенты за 26 секунд взломали 11 организаций через PaperCut

GreyNoise описала кампанию, в которой злоумышленник с помощью сотен ИИ-агентов на базе Codex и DeepSeek эксплуатировал уязвимости PaperCut NG/MF. С 31 августа 2026 года скомпрометированы минимум 440 инсталляций PaperCut в 395 организациях из 48 стран, похищены учётные данные 280 жертв.

GreyNoise: ИИ-агенты за 26 секунд взломали 11 организаций через PaperCut
Безопасность

Массовое сканирование эксплуатирует уязвимость Vite для кражи облачных ключей

F5 Labs раскрыла массовую кампанию сканирования, нацеленную на открытые в интернет серверы разработки Vite. Злоумышленники похищают облачные учётные данные AWS и Azure, конфигурации и файлы состояния инфраструктуры.

Массовое сканирование эксплуатирует уязвимость Vite для кражи облачных ключей
Безопасность

Cisco закрыла эксплуатируемую уязвимость в Secure Email Gateway

Cisco подтвердила активную эксплуатацию zero-day SQL-инъекции CVE-2026-76461 в Cisco Secure Email Gateway на AsyncOS 16.5, 16.0 и 15.5 и старше. Атакующий без аутентификации может через письмо выполнить произвольный SQL-код и получить root-доступ к ОС. CISA внесла уязвимость в каталог эксплуатируемых и требует от федеральных агентств США устранить её до 17 сентября.

Cisco закрыла эксплуатируемую уязвимость в Secure Email Gateway
Безопасность

Apple закрыла более 200 уязвимостей в iOS 27 и macOS Golden Gate 27

Apple выпустила iOS 27, iPadOS 27 и macOS Golden Gate 27 с рекордным числом патчей: около 126 уязвимостей в мобильных ОС и 210 в macOS, из которых примерно 100 общие. Также вышли iOS 26.7, macOS Tahoe 26.7 и Sequoia 15.8. Следов эксплуатации уязвимостей в дикой природе нет.

Apple закрыла более 200 уязвимостей в iOS 27 и macOS Golden Gate 27
Безопасность

Камеры для дронов ВМС Британии отправляли сигналы в Китай

Кибертестирование выявило, что камеры для дронов Royal Navy содержали китайские компоненты, отправлявшие автоматические «heartbeat»-сигналы на IP-адрес в Китае. Утечек данных Минобороны не подтверждено, доступ затронутых подсистем к интернету отключён, уязвимости закрыты.

Камеры для дронов ВМС Британии отправляли сигналы в Китай
Безопасность

Volexity: две китайские группы использовали одну цепочку эксплойтов Chrome и Windows против НКО

Volexity раскрыла две связанные с Китаем группы UTA0560 и JungleBamboo, которые с 1 сентября 2026 года применяли одну цепочку zero-day в Chrome (CVE-2026-85046) и Windows против НКО. Патч был в исходниках Chromium, но не вышел для пользователей Chrome, что и сделало эксплойт zero-day.

Volexity: две китайские группы использовали одну цепочку эксплойтов Chrome и Windows против НКО